प्रमाणीकरण
एक Meshy खाता और एक API की बनाएं, फिर हर रिक्वेस्ट के साथ की भेजें।
API कीज़
Meshy खाता बनाएं
API कीज़ बनाने और प्रबंधित करने के लिए आपको एक Meshy खाते की आवश्यकता है। बिना API की वाली रिक्वेस्ट 401 Unauthorized लौटाती है।
खाता बनाने के लिए, Meshy वेबसाइट पर साइन अप करें।
API की बनाएं
खाता बनाने के बाद, आप Developer Platform के API Keys पेज पर API कीज़ बना सकते हैं।
आप अलग-अलग उद्देश्यों के लिए कई API कीज़ बना सकते हैं, उदाहरण के लिए एक अपने iOS ऐप के लिए और दूसरी अपने वेब ऐप के लिए। Meshy हर की के उपयोग को अलग-अलग ट्रैक करता है, और आप किसी भी समय एक की को रद्द कर सकते हैं।
आप किसी भी की पर मासिक क्रेडिट सीमा भी सेट कर सकते हैं। यह सीमा उस की द्वारा खर्च किए जा सकने वाले को सीमित करती है, चाहे आपके खाते का कुल उपयोग कुछ भी हो। उदाहरण के लिए, इसका उपयोग उस की के लिए करें जो आप किसी कॉन्ट्रैक्टर को देते हैं या किसी एक वातावरण में उपयोग करते हैं।
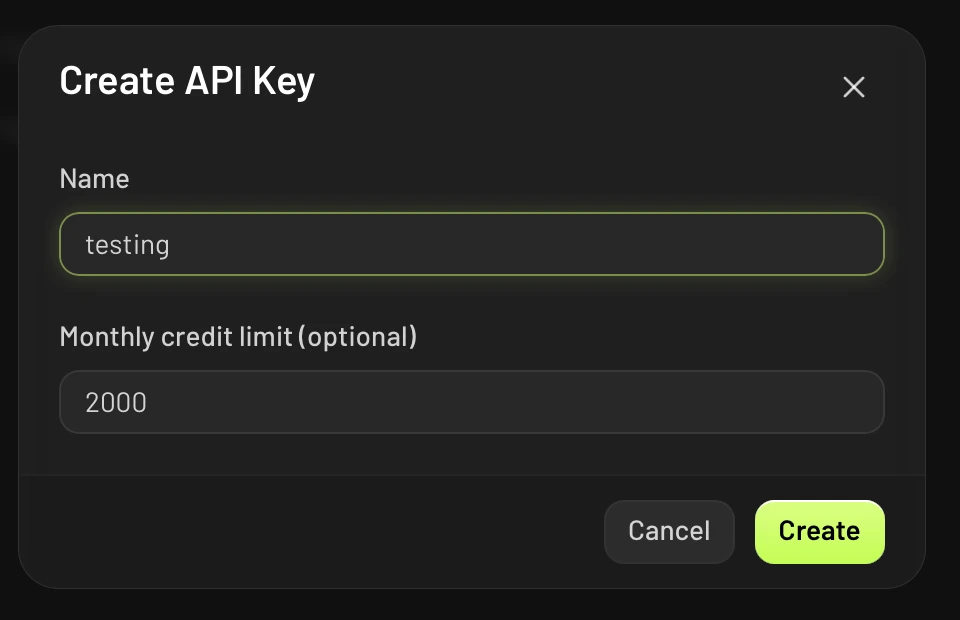
API की बनाने के लिए, इन चरणों का पालन करें:
- API Keys पेज पर, Create API Key पर क्लिक करें।
- Name में, की के लिए एक नाम दर्ज करें।
- वैकल्पिक: Monthly credit limit (optional) में, हर महीने की द्वारा खर्च किए जा सकने वाले अधिकतम क्रेडिट दर्ज करें।
- Create पर क्लिक करें।
- की को कॉपी करें, और इसे किसी सुरक्षित जगह पर सहेजें। डायलॉग बंद करने के बाद आप की को दोबारा नहीं देख सकते।
API की का उपयोग करें
हर रिक्वेस्ट के Authorization हेडर में, Bearer टोकन के रूप में API की भेजें:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
हेडर वैल्यू में Bearer प्रीफ़िक्स आवश्यक है। बियरर टोकन के बारे में अधिक जानकारी के लिए, RFC 6750 देखें।
किसी की को IP पतों तक सीमित करें
एक IP allowlist किसी API की को उन पतों तक सीमित करती है जहां से आपकी रिक्वेस्ट आती हैं, जैसे आपके सर्वरों के सार्वजनिक निकास पते। फिर Meshy किसी भी अन्य पते से उस की को अस्वीकार कर देता है, जिससे कॉपी की गई की काफी हद तक बेकार हो जाती है। बिना allowlist वाली की किसी भी पते से काम करती है।
किसी टीम की कीज़ के लिए, केवल टीम एडमिन ही allowlist बदल सकते हैं। CLI कीज़ की कोई allowlist नहीं होती।
allowlist सेट करने के लिए, इन चरणों का पालन करें:
- API Keys पेज पर, की के मेन्यू को खोलें और Manage IP allowlist पर क्लिक करें।
- हर पता या रेंज जोड़ें। वैकल्पिक: हर एक को एक नाम दें, उदाहरण के लिए
office NAT। - वैकल्पिक: यह देखने के लिए Check impact पर क्लिक करें कि पिछले 7 दिनों में की की कितनी रिक्वेस्ट को यह सूची ब्लॉक कर देती।
- सूची सहेजें।
हर प्रविष्टि एक IPv4 या IPv6 पता है, जैसे 203.0.113.5, या एक CIDR ब्लॉक, जैसे 203.0.113.0/24। सूची इन नियमों का पालन करती है:
- एक की में अधिकतम 50 प्रविष्टियां हो सकती हैं, और एक नाम अधिकतम 60 अक्षरों का हो सकता है।
- एक प्रविष्टि एक सार्वजनिक पता होनी चाहिए। Meshy निजी, लूपबैक, और लिंक-लोकल पतों को अस्वीकार करता है, जैसे
10.0.0.0/8या127.0.0.1, क्योंकि इनसे कोई रिक्वेस्ट API तक नहीं पहुंचती। उस सार्वजनिक पते का उपयोग करें जहां से आपका ट्रैफ़िक निकलता है। - कोई प्रविष्टि हर पते की अनुमति नहीं दे सकती, जैसे
0.0.0.0/0। किसी भी पते को स्वीकार करने के लिए, allowlist हटा दें। - Meshy एक CIDR ब्लॉक को उसके नेटवर्क पते के रूप में सहेजता है। उदाहरण के लिए,
203.0.113.5/24को203.0.113.0/24के रूप में सहेजा जाता है, जो वह रेंज है जिसे Meshy लागू करता है।
डायलॉग उन पतों को भी सूचीबद्ध करता है जिन्होंने पिछले 7 दिनों में की का उपयोग किया, ताकि आप उन्हें सीधे जोड़ सकें। एक व्यस्त की के लिए, Meshy पतों का सैंपल लेता है, इसलिए सूची में हर पता नहीं दिख सकता।
परिवर्तन अगली रिक्वेस्ट पर लागू होते हैं, अधिकतम एक मिनट के भीतर। allowlist हटाने के बाद, कोई भी पता एक मिनट के भीतर फिर से की का उपयोग कर सकता है।
allowlist से बाहर के पते से की गई रिक्वेस्ट 403 Forbidden लौटाती है, साथ ही ip_not_authorized एरर कोड। एरर मैसेज अस्वीकृत पते का नाम बताता है, ताकि यदि वह आपका है तो आप उसे जोड़ सकें। अस्वीकृत रिक्वेस्ट क्रेडिट का उपयोग नहीं करती या आपकी rate limits में नहीं गिनी जाती।
सुरक्षा
अपने डेटा और रिक्वेस्ट को सुरक्षित रखने के लिए, अपनी टीम की खुद की सुरक्षा प्रथाओं के साथ-साथ इन दिशानिर्देशों का पालन करें।
ट्रांसपोर्ट लेयर सिक्योरिटी
Meshy आपके डेटा को रेस्ट में एन्क्रिप्ट करता है, और Meshy API ट्रांज़िट में डेटा को एन्क्रिप्ट करने के लिए TLS का उपयोग करता है। API से और API को सभी रिक्वेस्ट HTTPS के माध्यम से जाती हैं, और HTTP पर की गई रिक्वेस्ट को 301 Moved Permanently मिलता है।
जब संभव हो, HTTP से बचें। यदि आपको HTTP पर रिक्वेस्ट भेजनी ही है, तो अपने HTTP क्लाइंट को HTTPS पर रीडायरेक्ट का पालन करने के लिए कहें। निम्नलिखित उदाहरण दिखाते हैं कि कैसे:
HTTP से HTTPS रीडायरेक्शन का पालन करें
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
रीडायरेक्ट केवल GET रिक्वेस्ट के लिए काम करते हैं। HTTP क्लाइंट रीडायरेक्ट किए गए POST को बिना उसके बॉडी के GET के रूप में दोबारा भेजते हैं, इसलिए टास्क बनाने के लिए हमेशा सीधे https:// को कॉल करें।
API की की सुरक्षा
API की बनाने के बाद, Developer Platform इसे दोबारा नहीं दिखाता। इसे किसी सुरक्षित जगह पर सहेजें, क्योंकि जिस किसी के पास भी यह की होगी, वह आपके रूप में Meshy API को कॉल कर सकता है। Meshy टीम के सदस्य भी आपके लिए किसी रद्द की गई की को देख या पुनर्प्राप्त नहीं कर सकते।
यदि आपको लगता है कि किसी और के पास आपकी की है, तो इसे API Keys पेज पर रद्द करें। रद्द की गई की अब काम नहीं करती।
एक IP allowlist किसी लीक हुई की को काफी हद तक बेकार बना देती है, लेकिन यह की को रद्द करने का विकल्प नहीं है। यदि कोई की लीक होती है, तो उसे रद्द करें और एक नई बनाएं।
सुरक्षा प्रकटीकरण
यदि आपको Meshy API में कोई सुरक्षा समस्या मिलती है, तो Meshy सपोर्ट से संपर्क करें। Meshy जिम्मेदार प्रकटीकरण की सराहना करता है और आपके योगदान को स्वीकार करने का पूरा प्रयास करता है।