Authentification
Créez un compte Meshy et une clé API, puis envoyez la clé avec chaque requête.
Clés API
Créer un compte Meshy
Vous avez besoin d'un compte Meshy pour créer et gérer des clés API. Une requête sans clé API renvoie 401 Unauthorized.
Pour créer un compte, inscrivez-vous sur le site web de Meshy.
Créer une clé API
Après avoir créé un compte, vous pouvez créer des clés API sur la page API Keys de la Developer Platform.
Vous pouvez créer plusieurs clés API pour différents usages, par exemple une pour votre application iOS et une autre pour votre application web. Meshy suit l'utilisation de chaque clé séparément, et vous pouvez révoquer une clé à tout moment.
Vous pouvez également définir une limite mensuelle de crédits sur n'importe quelle clé. Cette limite plafonne ce que la clé peut dépenser, quelle que soit l'utilisation globale de votre compte. Par exemple, utilisez-la pour une clé que vous donnez à un prestataire ou que vous utilisez dans un environnement spécifique.
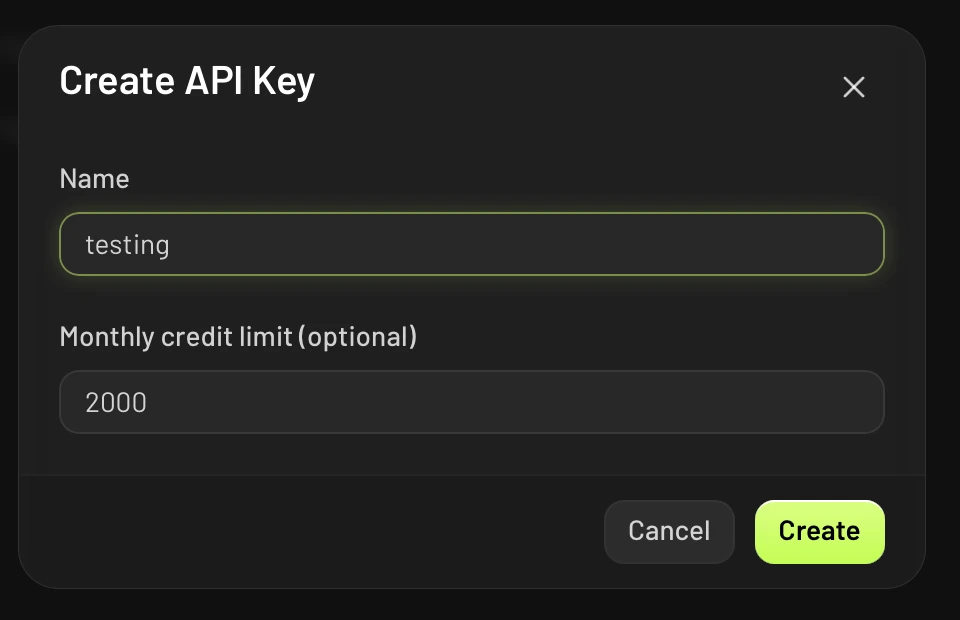
Pour créer une clé API, suivez ces étapes :
- Sur la page API Keys, cliquez sur Create API Key.
- Dans Name, entrez un nom pour la clé.
- Optionnel : dans Monthly credit limit (optional), entrez le nombre maximal de crédits que la clé peut dépenser chaque mois.
- Cliquez sur Create.
- Copiez la clé et conservez-la en lieu sûr. Vous ne pouvez plus consulter la clé après avoir fermé la boîte de dialogue.
Utiliser une clé API
Envoyez la clé API dans l'en-tête Authorization de chaque requête, sous forme de jeton Bearer :
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Le préfixe Bearer dans la valeur de l'en-tête est obligatoire. Pour en savoir plus sur les jetons bearer, consultez la RFC 6750.
Restreindre une clé à des adresses IP
Une liste blanche d'IP limite une clé API aux adresses d'où proviennent vos requêtes, comme les adresses de sortie publiques de vos serveurs. Meshy refuse alors la clé depuis toute autre adresse, ce qui rend une clé copiée beaucoup moins utile. Une clé sans liste blanche fonctionne depuis n'importe quelle adresse.
Pour les clés d'une équipe, seuls les administrateurs de l'équipe peuvent modifier la liste blanche. Les clés CLI n'en ont pas.
Pour définir une liste blanche, suivez ces étapes :
- Sur la page API Keys, ouvrez le menu de la clé et cliquez sur Manage IP allowlist.
- Ajoutez chaque adresse ou plage. Optionnel : donnez un nom à chacune, par exemple
office NAT. - Optionnel : cliquez sur Check impact pour voir combien de requêtes de la clé au cours des 7 derniers jours auraient été bloquées par la liste.
- Enregistrez la liste.
Chaque entrée est une adresse IPv4 ou IPv6, comme 203.0.113.5, ou un bloc CIDR, comme 203.0.113.0/24. La liste suit ces règles :
- Une clé peut avoir jusqu'à 50 entrées, et un nom peut comporter jusqu'à 60 caractères.
- Une entrée doit être une adresse publique. Meshy refuse les adresses privées, de bouclage (loopback) et link-local, comme
10.0.0.0/8ou127.0.0.1, car aucune requête n'atteint l'API depuis celles-ci. Utilisez l'adresse publique depuis laquelle votre trafic sort. - Une entrée ne peut pas autoriser toutes les adresses, comme
0.0.0.0/0. Pour accepter n'importe quelle adresse, supprimez la liste blanche. - Meshy enregistre un bloc CIDR sous la forme de son adresse réseau. Par exemple,
203.0.113.5/24est enregistré comme203.0.113.0/24, qui est la plage appliquée par Meshy.
La boîte de dialogue liste également les adresses ayant utilisé la clé au cours des 7 derniers jours, afin que vous puissiez les ajouter directement. Pour une clé très sollicitée, Meshy échantillonne les adresses, donc la liste peut ne pas toutes les afficher.
Les modifications s'appliquent à la prochaine requête, dans un délai maximal d'une minute. Après avoir supprimé une liste blanche, n'importe quelle adresse peut à nouveau utiliser la clé en moins d'une minute.
Une requête provenant d'une adresse hors de la liste blanche renvoie 403 Forbidden avec le code d'erreur ip_not_authorized. Le message d'erreur indique l'adresse refusée, afin que vous puissiez l'ajouter si elle vous appartient. Une requête refusée n'utilise pas de crédits et ne compte pas dans vos limites de débit.
Sécurité
Suivez ces recommandations pour garder vos données et vos requêtes en sécurité, en complément des propres pratiques de sécurité de votre équipe.
Transport Layer Security
Meshy chiffre vos données au repos, et l'API Meshy utilise TLS pour chiffrer les données en transit. Toutes les requêtes vers et depuis l'API passent par HTTPS, et une requête en HTTP reçoit 301 Moved Permanently.
Évitez HTTP autant que possible. Si vous devez envoyer une requête en HTTP, demandez à votre client HTTP de suivre la redirection vers HTTPS. Les exemples suivants montrent comment faire :
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Les redirections ne fonctionnent que pour les requêtes GET. Les clients HTTP renvoient une requête POST redirigée sous forme de GET sans son corps, alors appelez toujours directement https:// pour créer des tâches.
Sécurité des clés API
Après avoir créé une clé API, la Developer Platform ne l'affiche plus jamais. Conservez-la en lieu sûr, car toute personne possédant la clé peut appeler l'API Meshy en votre nom. Les membres de l'équipe Meshy ne peuvent pas non plus consulter ou récupérer une clé révoquée pour vous.
Si vous pensez que quelqu'un d'autre possède votre clé, révoquez-la sur la page API Keys. Une clé révoquée ne fonctionne plus.
Une liste blanche d'IP rend une clé divulguée beaucoup moins utile, mais ne remplace pas la révocation de la clé. Si une clé est divulguée, révoquez-la et créez-en une nouvelle.
Signalement de failles de sécurité
Si vous découvrez une faille de sécurité dans l'API Meshy, contactez le support Meshy. Meshy apprécie la divulgation responsable et met tout en œuvre pour reconnaître votre contribution.