認証
Meshyアカウントを作成してAPIキーを取得し、すべてのリクエストにそのキーを添えて送信してください。
APIキー
Meshyアカウントを作成する
APIキーを作成・管理するには、Meshyアカウントが必要です。APIキーのないリクエストは401 Unauthorizedを返します。
アカウントを作成するには、Meshyウェブサイトでサインアップしてください。
APIキーを作成する
アカウントを作成したら、Developer PlatformのAPI KeysページでAPIキーを作成できます。
異なる用途ごとに複数のAPIキーを作成できます。たとえば、iOSアプリ用に1つ、ウェブアプリ用にもう1つ、といった具合です。Meshyは各キーの使用状況を個別に追跡し、いつでもキーを無効化できます。
また、任意のキーに月間クレジット上限を設定することもできます。この上限は、アカウント全体の利用状況にかかわらず、そのキーが使用できるクレジット量を制限します。たとえば、契約業者に渡すキーや、特定の環境で使用するキーに利用できます。
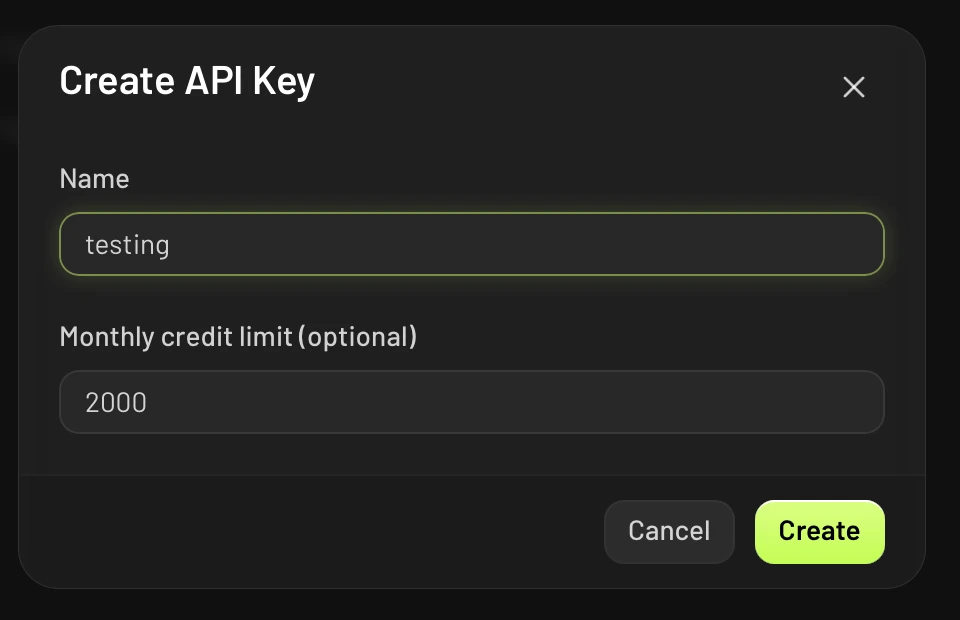
APIキーを作成するには、次の手順に従ってください。
- API Keysページで、Create API Keyをクリックします。
- Nameに、キーの名前を入力します。
- 任意:Monthly credit limit (optional) に、そのキーが毎月使用できる最大クレジット数を入力します。
- Createをクリックします。
- キーをコピーし、安全な場所に保管してください。ダイアログを閉じた後は、キーを再度表示することはできません。
APIキーを使用する
APIキーは、すべてのリクエストのAuthorizationヘッダーに、Bearerトークンとして送信してください。
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
ヘッダー値のBearerプレフィックスは必須です。ベアラートークンの詳細については、RFC 6750を参照してください。
キーをIPアドレスに制限する
IP許可リストは、APIキーをリクエストの送信元アドレス(サーバーの公開アウトバウンドアドレスなど)に制限します。これにより、Meshyはそれ以外のアドレスからのキーの使用を拒否するため、キーがコピーされても悪用されにくくなります。許可リストが設定されていないキーは、どのアドレスからでも使用できます。
チームのキーについては、チーム管理者のみが許可リストを変更できます。CLIキーには許可リストがありません。
許可リストを設定するには、次の手順に従ってください。
- API Keysページで、キーのメニューを開き、Manage IP allowlistをクリックします。
- 各アドレスまたは範囲を追加します。任意:それぞれに名前を付けます(例:
office NAT)。 - 任意:Check impactをクリックすると、過去7日間のそのキーのリクエストのうち、このリストによってブロックされていたであろう件数を確認できます。
- リストを保存します。
各エントリは、203.0.113.5のようなIPv4アドレスまたはIPv6アドレス1つ、あるいは203.0.113.0/24のようなCIDRブロックです。リストには次のルールが適用されます。
- 1つのキーには最大50件のエントリを設定でき、名前は最大60文字です。
- エントリはパブリックアドレスである必要があります。
10.0.0.0/8や127.0.0.1のようなプライベートアドレス、ループバックアドレス、リンクローカルアドレスは、そこからAPIへのリクエストが到達することがないため、Meshyは拒否します。トラフィックが実際に送出されるパブリックアドレスを使用してください。 0.0.0.0/0のような、すべてのアドレスを許可するエントリは設定できません。任意のアドレスを許可したい場合は、許可リストを削除してください。- MeshyはCIDRブロックをそのネットワークアドレスとして保存します。たとえば、
203.0.113.5/24は203.0.113.0/24として保存され、これがMeshyが適用する範囲になります。
ダイアログには、過去7日間にそのキーを使用したアドレスも一覧表示されるため、直接追加できます。使用頻度の高いキーについては、Meshyがアドレスをサンプリングするため、リストにすべてのアドレスが表示されない場合があります。
変更は次回のリクエストから適用され、最長でも1分以内に反映されます。許可リストを削除した後は、1分以内にどのアドレスからでも再びキーを使用できるようになります。
許可リスト外のアドレスからのリクエストは、エラーコードip_not_authorizedとともに403 Forbiddenを返します。エラーメッセージには拒否されたアドレスが記載されるため、それが自分のものであれば追加できます。拒否されたリクエストはクレジットを消費せず、レート制限にもカウントされません。
セキュリティ
データとリクエストを安全に保つために、チーム独自のセキュリティ方針とあわせて、以下のガイドラインに従ってください。
Transport Layer Security
Meshyは保存データを暗号化しており、Meshy APIはTLSを使用して通信中のデータを暗号化します。APIへのすべてのリクエストおよびAPIからのすべてのレスポンスはHTTPS経由で行われ、HTTP経由のリクエストには301 Moved Permanentlyが返されます。
可能な限りHTTPの使用は避けてください。やむを得ずHTTP経由でリクエストを送信する場合は、HTTPSへのリダイレクトに従うようHTTPクライアントを設定してください。以下の例にその方法を示します。
HTTPからHTTPSへのリダイレクトに従う
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
リダイレクトはGETリクエストに対してのみ機能します。HTTPクライアントはリダイレクトされたPOSTを、本文なしのGETとして再送信するため、タスクを作成する際は常にhttps://を直接呼び出してください。
APIキーの安全性
APIキーを作成した後、Developer Platformはそのキーを再度表示することはありません。キーを持つ人は誰でもあなたとしてMeshy APIを呼び出せるため、安全な場所に保管してください。Meshyのチームメンバーも、無効化されたキーをあなたの代わりに閲覧したり復元したりすることはできません。
自分のキーを他人が所持している可能性がある場合は、API Keysページでそのキーを無効化してください。無効化されたキーは使用できなくなります。
IP許可リストを設定すると、漏洩したキーの悪用リスクは大幅に下がりますが、キーを無効化することの代わりにはなりません。キーが漏洩した場合は、そのキーを無効化し、新しいキーを作成してください。
セキュリティに関する開示
Meshy APIにセキュリティ上の問題を発見した場合は、Meshyサポートにお問い合わせください。Meshyは責任ある開示に感謝し、貢献に対して謝意を表すよう努めています。