Authentication
使用 Meshy API 需要进行 authentication。本指南将向你展示如何创建账户和 API key。
API Keys
创建 Meshy 账户
Meshy API 要求你拥有一个 Meshy 账户来创建和管理 API key。如果在没有 API key 的情况下向 API 发出请求,API 将返回一个无效凭据错误。
你可以通过访问 Meshy 官方网站 并注册来创建 Meshy 账户。
创建 API Keys
创建 Meshy 账户后,你可以在 开发者平台 中的 API Keys 页面上创建 API key。
你可以为不同的用途创建多个 API key。例如,你可以为你的 iOS 应用创建一个 API key,为你的 web 应用创建另一个。每个 API key 的使用情况都是单独追踪的,你可以随时撤销它们。
你还可以为任意密钥设置每月 credit 限额,无论你账户的整体使用量如何,都可以限制该密钥的支出上限——这对于限制交给承包商或特定环境使用的密钥非常有用。
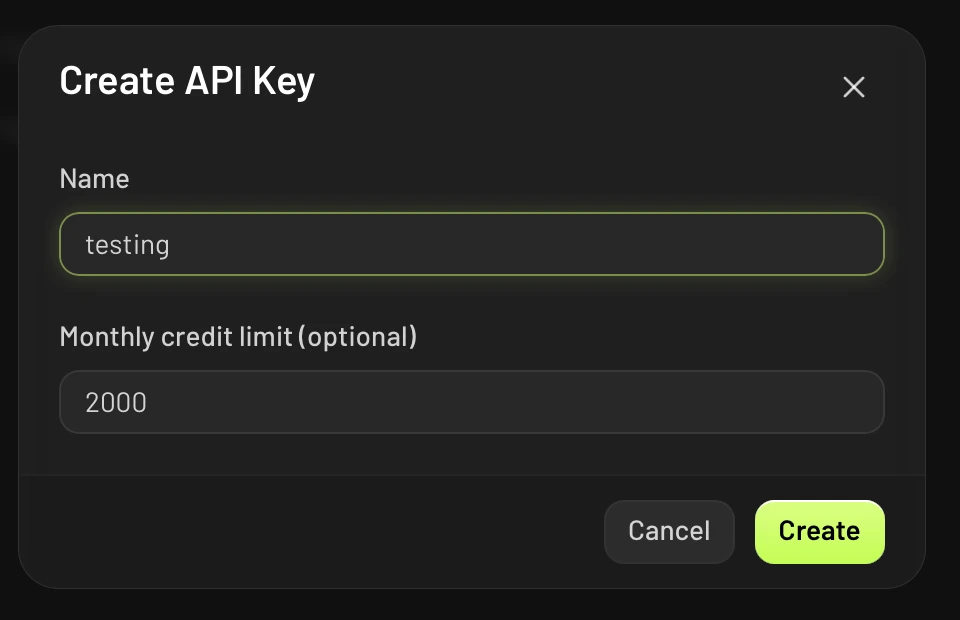
要创建 API key,请点击 API 页面上的 Create API Key 按钮,然后为你的 API key 输入一个名称。
创建 API key 后,系统会显示 API key 的值。你可以复制该 API key 值并将其存储在安全的位置。
你将无法再次看到此 API key 值。
使用 API Keys
创建 API key 后,你可以使用它对你向 Meshy API 发出的请求进行 authentication。你可以在 Authorization
请求头中传递你的 API key,下面是一个请求头的示例。
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
在请求头值中,Bearer 前缀是以编程方式与 Meshy API 交互时必须的。
你可以在 IETF RFC 6750 了解更多相关信息
Security
我们在 Meshy 非常重视安全性,并努力确保 Meshy API 的安全。我们希望你的数据和你的用户的数据在我们这里是安全的。 以下是一些高层次的指导原则,可帮助你在使用 Meshy API 时保护你的数据和请求安全,但也请务必遵循你的团队或工作场所所采用的相关准则。
传输层安全
尽管你的数据一旦存储在 Meshy 中就会进行静态加密,但 Meshy API 也使用并强制执行 TLS,
以对传输中的数据进行加密。这意味着所有发往和来自 Meshy API 的请求都是通过 HTTPS 发送的,任何通过 HTTP 发出的请求都会收到 301 Moved Permanently 状态码。虽然不推荐,
但在某些情况下,如果你必须使用 HTTP 通信,你需要显式告知你的 HTTP 客户端遵循从 HTTP 到 HTTPS 的重定向。以下是一些示例:
遵循从 HTTP 到 HTTPS 的重定向
# use `-L` to follow HTTP to HTTPS redirections
curl -L -X 'POST' \
  https://api.meshy.ai/openapi/v1/text-to-texture
API Key 安全
请注意,即使是 Meshy 团队成员也无法为你查看或恢复已撤销的 API key!
API key 一旦生成,将不再在仪表盘中可见,因此请下载并妥善、安全地保管它,因为任何获得它的人都可以 以你的名义与 Meshy API 通信。如果你认为你的 API key 已经泄露,你可以随时在仪表盘中将其撤销, 一旦撤销,它将不再有效。
安全披露
如果你认为自己发现了 Meshy API 中的安全问题,请 与我们联系。我们感谢你负责任的披露, 并将尽一切努力对你的贡献予以认可。