Autenticação
Crie uma conta Meshy e uma chave de API e, em seguida, envie a chave com cada pedido.
Chaves de API
Criar uma conta Meshy
É necessária uma conta Meshy para criar e gerir chaves de API. Um pedido sem uma chave de API devolve 401 Unauthorized.
Para criar uma conta, inscreva-se no website da Meshy.
Criar uma chave de API
Depois de criar uma conta, pode criar chaves de API na página de Chaves de API da Plataforma de Programadores.
Pode criar várias chaves de API para finalidades diferentes, por exemplo uma para a sua aplicação iOS e outra para a sua aplicação web. A Meshy regista a utilização de cada chave separadamente, e pode revogar uma chave em qualquer altura.
Também pode definir um limite mensal de créditos em qualquer chave. O limite restringe o que a chave pode gastar, independentemente da utilização geral da sua conta. Por exemplo, utilize-o para uma chave que dá a um contratado ou que utiliza num determinado ambiente.
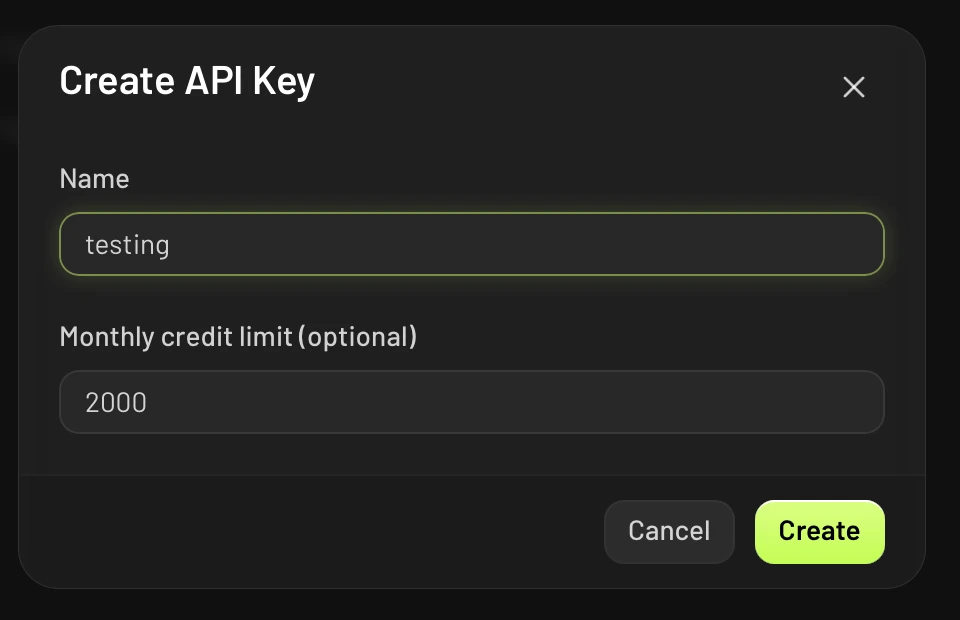
Para criar uma chave de API, siga estes passos:
- Na página API Keys, clique em Create API Key.
- Em Name, introduza um nome para a chave.
- Opcional: Em Monthly credit limit (optional), introduza o número máximo de créditos que a chave pode gastar por mês.
- Clique em Create.
- Copie a chave e guarde-a num local seguro. Não pode voltar a ver a chave depois de fechar a caixa de diálogo.
Utilizar uma chave de API
Envie a chave de API no cabeçalho Authorization de cada pedido, como um token Bearer:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
O prefixo Bearer no valor do cabeçalho é obrigatório. Para mais informações sobre tokens bearer, consulte a RFC 6750.
Restringir uma chave a endereços IP
Uma lista de permissões de IP limita uma chave de API aos endereços de onde os seus pedidos são originados, como os endereços de saída públicos dos seus servidores. A Meshy recusa então a chave a partir de qualquer outro endereço, pelo que uma chave copiada se torna muito menos útil. Uma chave sem lista de permissões funciona a partir de qualquer endereço.
Para as chaves de uma equipa, apenas os administradores da equipa podem alterar a lista de permissões. As chaves CLI não têm uma.
Para definir uma lista de permissões, siga estes passos:
- Na página de Chaves de API, abra o menu da chave e clique em Manage IP allowlist.
- Adicione cada endereço ou intervalo. Opcional: dê um nome a cada um, por exemplo
office NAT. - Opcional: clique em Check impact para ver quantos dos pedidos da chave nos últimos 7 dias a lista teria bloqueado.
- Guarde a lista.
Cada entrada é um endereço IPv4 ou IPv6, como 203.0.113.5, ou um bloco CIDR, como 203.0.113.0/24. A lista segue estas regras:
- Uma chave pode ter até 50 entradas, e um nome pode ter até 60 caracteres.
- Uma entrada tem de ser um endereço público. A Meshy recusa endereços privados, de loopback e link-local, como
10.0.0.0/8ou127.0.0.1, porque nenhum pedido chega à API a partir deles. Utilize o endereço público a partir do qual o seu tráfego sai. - Uma entrada não pode permitir todos os endereços, como
0.0.0.0/0. Para aceitar qualquer endereço, remova a lista de permissões. - A Meshy guarda um bloco CIDR como o seu endereço de rede. Por exemplo,
203.0.113.5/24é guardado como203.0.113.0/24, que é o intervalo que a Meshy aplica.
A caixa de diálogo também apresenta os endereços que utilizaram a chave nos últimos 7 dias, para que os possa adicionar diretamente. Para uma chave com muita utilização, a Meshy faz uma amostragem dos endereços, pelo que a lista pode não mostrar todos.
As alterações aplicam-se no próximo pedido, no máximo dentro de um minuto. Depois de remover uma lista de permissões, qualquer endereço pode voltar a utilizar a chave dentro de um minuto.
Um pedido de um endereço fora da lista de permissões devolve 403 Forbidden com o código de erro ip_not_authorized. A mensagem de erro indica o endereço recusado, para que o possa adicionar se for seu. Um pedido recusado não utiliza créditos nem conta para os seus limites de taxa.
Segurança
Siga estas diretrizes para manter os seus dados e pedidos seguros, juntamente com as práticas de segurança da sua própria equipa.
Transport Layer Security
A Meshy encripta os seus dados em repouso, e a Meshy API utiliza TLS para encriptar os dados em trânsito. Todos os pedidos de e para a API são feitos através de HTTPS, e um pedido através de HTTP recebe 301 Moved Permanently.
Evite HTTP quando possível. Se tiver de enviar um pedido através de HTTP, indique ao seu cliente HTTP para seguir o redirecionamento para HTTPS. Os exemplos seguintes mostram como fazê-lo:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Os redirecionamentos só funcionam para pedidos GET. Os clientes HTTP reenviam um POST redirecionado como um GET sem o respetivo corpo, pelo que deve sempre chamar https:// diretamente para criar tarefas.
Segurança da chave de API
Depois de criar uma chave de API, a Plataforma de Programadores não a volta a mostrar. Guarde-a num local seguro, porque qualquer pessoa que tenha a chave pode chamar a Meshy API como se fosse você. Os membros da equipa Meshy também não conseguem ver ou recuperar uma chave revogada por si.
Se achar que outra pessoa tem a sua chave, revogue-a na página de Chaves de API. Uma chave revogada deixa de funcionar.
Uma lista de permissões de IP torna uma chave divulgada muito menos útil, mas não substitui a revogação da chave. Se uma chave for divulgada, revogue-a e crie uma nova.
Divulgação de segurança
Se encontrar um problema de segurança na Meshy API, contacte o suporte da Meshy. A Meshy agradece a divulgação responsável e envida todos os esforços para reconhecer o seu contributo.