Uwierzytelnianie
Utwórz konto Meshy i klucz API, a następnie wysyłaj klucz z każdym żądaniem.
Klucze API
Utwórz konto Meshy
Aby tworzyć klucze API i nimi zarządzać, potrzebujesz konta Meshy. Żądanie bez klucza API zwraca błąd 401 Unauthorized.
Aby utworzyć konto, zarejestruj się na stronie Meshy.
Utwórz klucz API
Po utworzeniu konta możesz tworzyć klucze API na stronie Klucze API w Developer Platform.
Możesz utworzyć kilka kluczy API do różnych celów, na przykład jeden dla aplikacji na iOS, a drugi dla aplikacji webowej. Meshy śledzi wykorzystanie każdego klucza osobno, a klucz możesz w dowolnym momencie unieważnić.
Dla dowolnego klucza możesz też ustawić miesięczny limit kredytów. Limit ogranicza, ile może wydać dany klucz, niezależnie od całkowitego wykorzystania konta. Przydaje się to na przykład w przypadku klucza przekazywanego wykonawcy lub używanego w jednym środowisku.
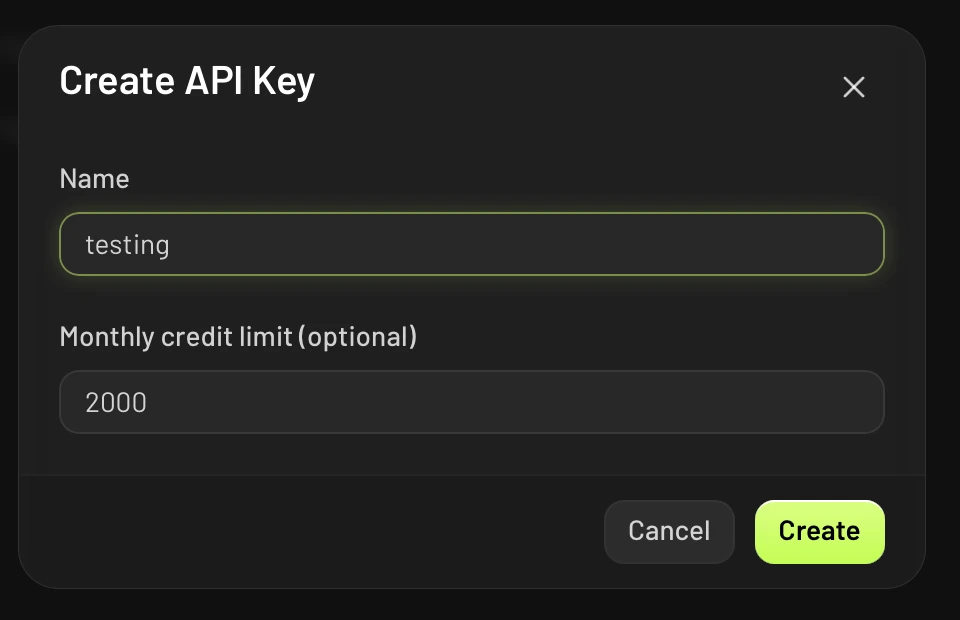
Aby utworzyć klucz API, wykonaj następujące kroki:
- Na stronie API Keys kliknij Create API Key.
- W polu Name wpisz nazwę klucza.
- Opcjonalnie: w polu Monthly credit limit (optional) wpisz maksymalną liczbę kredytów, jaką klucz może wydać w ciągu miesiąca.
- Kliknij Create.
- Skopiuj klucz i przechowuj go w bezpiecznym miejscu. Po zamknięciu okna dialogowego nie będzie już można ponownie wyświetlić klucza.
Użyj klucza API
Wysyłaj klucz API w nagłówku Authorization każdego żądania, jako token Bearer:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Prefiks Bearer w wartości nagłówka jest wymagany. Więcej informacji o tokenach bearer znajdziesz w dokumencie RFC 6750.
Ogranicz klucz do adresów IP
Lista dozwolonych adresów IP ogranicza klucz API do adresów, z których pochodzą Twoje żądania, na przykład do publicznych adresów wyjściowych Twoich serwerów. Meshy odrzuca wtedy klucz użyty z jakiegokolwiek innego adresu, więc skopiowany klucz staje się znacznie mniej użyteczny. Klucz bez listy dozwolonych adresów działa z dowolnego adresu.
W przypadku kluczy zespołowych listę dozwolonych adresów mogą zmieniać wyłącznie administratorzy zespołu. Klucze CLI nie mają takiej listy.
Aby ustawić listę dozwolonych adresów, wykonaj następujące kroki:
- Na stronie Klucze API otwórz menu klucza i kliknij Manage IP allowlist.
- Dodaj każdy adres lub zakres. Opcjonalnie: nadaj każdemu z nich nazwę, na przykład
office NAT. - Opcjonalnie: kliknij Check impact, aby sprawdzić, ile żądań wykonanych przy użyciu klucza w ciągu ostatnich 7 dni zostałoby zablokowanych przez tę listę.
- Zapisz listę.
Każdy wpis to jeden adres IPv4 lub IPv6, na przykład 203.0.113.5, lub blok CIDR, na przykład 203.0.113.0/24. Lista podlega następującym zasadom:
- Klucz może mieć maksymalnie 50 wpisów, a nazwa może mieć maksymalnie 60 znaków.
- Wpis musi być adresem publicznym. Meshy odrzuca adresy prywatne, loopback oraz link-local, takie jak
10.0.0.0/8czy127.0.0.1, ponieważ żadne żądanie nie dotrze z nich do API. Użyj publicznego adresu, z którego faktycznie wychodzi Twój ruch. - Wpis nie może dopuszczać każdego adresu, na przykład
0.0.0.0/0. Aby zaakceptować dowolny adres, usuń listę dozwolonych adresów. - Meshy zapisuje blok CIDR jako jego adres sieci. Na przykład
203.0.113.5/24jest zapisywany jako203.0.113.0/24— to właśnie ten zakres jest egzekwowany przez Meshy.
Okno dialogowe wyświetla też adresy, które korzystały z klucza w ciągu ostatnich 7 dni, dzięki czemu możesz dodać je bezpośrednio. W przypadku często używanego klucza Meshy próbkuje adresy, więc lista może nie pokazywać wszystkich.
Zmiany obowiązują od następnego żądania, najpóźniej w ciągu minuty. Po usunięciu listy dozwolonych adresów klucz będzie ponownie działał z dowolnego adresu w ciągu minuty.
Żądanie z adresu spoza listy dozwolonych adresów zwraca 403 Forbidden z kodem błędu ip_not_authorized. Komunikat błędu podaje odrzucony adres, więc możesz go dodać, jeśli należy do Ciebie. Odrzucone żądanie nie zużywa kredytów ani nie liczy się do Twoich limitów szybkości.
Bezpieczeństwo
Przestrzegaj poniższych wytycznych, aby zapewnić bezpieczeństwo swoich danych i żądań, obok własnych praktyk bezpieczeństwa zespołu.
Transport Layer Security
Meshy szyfruje Twoje dane przechowywane w spoczynku, a Meshy API używa TLS do szyfrowania danych przesyłanych w trakcie transmisji. Wszystkie żądania do i z API przechodzą przez HTTPS, a żądanie wysłane przez HTTP otrzymuje odpowiedź 301 Moved Permanently.
Unikaj HTTP, kiedy to możliwe. Jeśli musisz wysłać żądanie przez HTTP, skonfiguruj swojego klienta HTTP, aby podążał za przekierowaniem do HTTPS. Poniższe przykłady pokazują jak:
Podążanie za przekierowaniami z HTTP do HTTPS
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Przekierowania działają tylko dla żądań GET. Klienci HTTP ponawiają przekierowane żądanie POST jako GET bez jego treści, dlatego do tworzenia zadań zawsze wywołuj bezpośrednio https://.
Bezpieczeństwo klucza API
Po utworzeniu klucza API Developer Platform nie wyświetli go ponownie. Przechowuj go w bezpiecznym miejscu, ponieważ każdy, kto posiada ten klucz, może wywoływać Meshy API w Twoim imieniu. Członkowie zespołu Meshy również nie mogą wyświetlić ani odzyskać dla Ciebie unieważnionego klucza.
Jeśli podejrzewasz, że ktoś inny zna Twój klucz, unieważnij go na stronie Klucze API. Unieważniony klucz przestaje działać.
Lista dozwolonych adresów IP sprawia, że wyciekły klucz staje się znacznie mniej użyteczny, ale nie zastępuje unieważnienia klucza. Jeśli klucz wycieknie, unieważnij go i utwórz nowy.
Zgłaszanie problemów z bezpieczeństwem
Jeśli znajdziesz problem związany z bezpieczeństwem Meshy API, skontaktuj się z pomocą techniczną Meshy. Meshy docenia odpowiedzialne zgłaszanie problemów i dokłada wszelkich starań, aby docenić Twój wkład.