Authentication
建立 Meshy 帳戶和 API key,然後在每個請求中傳送該金鑰。
API keys
建立 Meshy 帳戶
您需要一個 Meshy 帳戶來建立和管理 API key。不帶 API key 的請求會回傳 401 Unauthorized。
要建立帳戶,請在 Meshy 官網上註冊。
建立 API key
建立帳戶後,您可以在開發者平台的 API Keys 頁面上建立 API key。
您可以為不同用途建立多個 API key,例如一個用於您的 iOS 應用程式,另一個用於您的網頁應用程式。Meshy 會分別追蹤每個金鑰的使用情況,您可以隨時撤銷某個金鑰。
您還可以為任何金鑰設定每月積分額度上限。該上限限制了該金鑰可以消耗的額度,而不受您帳戶整體使用量的影響。例如,可將其用於您提供給承包商或在某個特定環境中使用的金鑰。
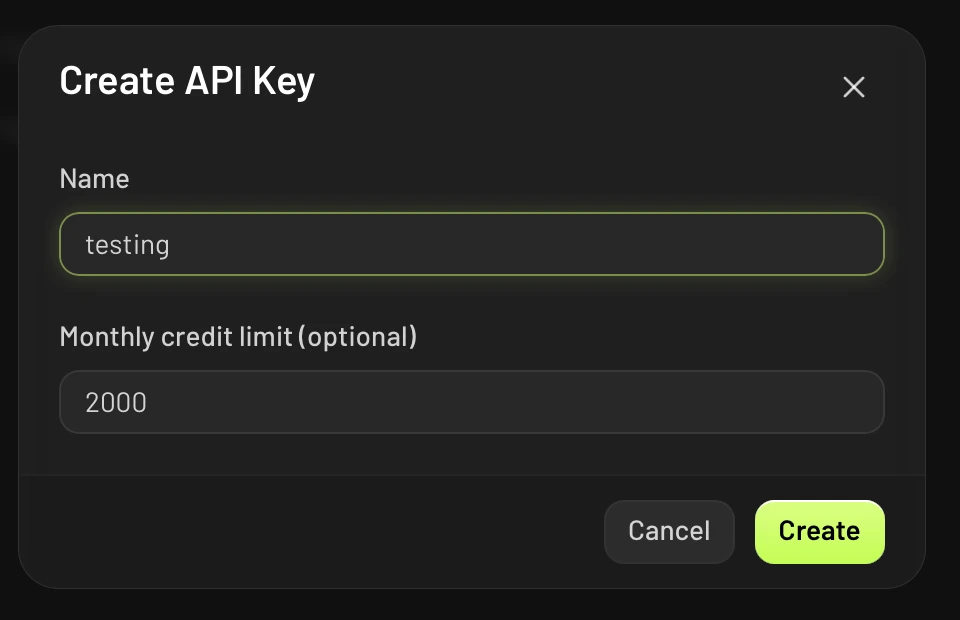
要建立 API key,請按照以下步驟操作:
- 在 API Keys 頁面,點擊 Create API Key。
- 在 Name 中,輸入該金鑰的名稱。
- 可選:在 Monthly credit limit (optional) 中,輸入該金鑰每月可消耗的最大積分數量。
- 點擊 Create。
- 複製該金鑰,並將其儲存在安全的地方。關閉對話框後,您將無法再次查看該金鑰。
使用 API key
在每個請求的 Authorization 標頭中,以 Bearer 權杖的形式傳送 API key:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
請求標頭值中的 Bearer 前綴是必需的。有關 bearer 權杖的更多資訊,請參閱 RFC 6750。
將金鑰限制為特定 IP 位址
IP 白名單會將某個 API key 限制為僅能從您的請求來源位址(例如您伺服器的公網出口位址)使用。此後,Meshy 會拒絕來自其他任何位址使用該金鑰,因此即使金鑰被複製,其用處也會大大降低。沒有白名單的金鑰可從任何位址使用。
對於團隊的金鑰,只有團隊管理員可以變更白名單。CLI 金鑰沒有白名單。
要設定白名單,請按照以下步驟操作:
- 在 API Keys 頁面上,開啟該金鑰的選單並點擊 Manage IP allowlist。
- 新增每個位址或位址區段。可選:為每個位址命名,例如
office NAT。 - 可選:點擊 Check impact,查看該清單在過去 7 天內會攔截該金鑰多少請求。
- 儲存清單。
每個項目是一個 IPv4 或 IPv6 位址,例如 203.0.113.5,或一個 CIDR 位址區段,例如 203.0.113.0/24。該清單遵循以下規則:
- 一個金鑰最多可新增 50 個項目,每個名稱最多 60 個字元。
- 項目必須是公網位址。Meshy 會拒絕私有位址、環回位址和鏈路本地位址,例如
10.0.0.0/8或127.0.0.1,因為來自這些位址的請求根本無法到達 API。請使用您的流量實際發出的公網位址。 - 項目不能允許所有位址,例如
0.0.0.0/0。如果要接受任何位址,請移除該白名單。 - Meshy 會將 CIDR 位址區段儲存為其網路位址。例如,
203.0.113.5/24會被儲存為203.0.113.0/24,這就是 Meshy 實際執行的位址範圍。
該對話框還會列出過去 7 天內使用過該金鑰的位址,您可以直接將其新增到白名單中。對於使用頻繁的金鑰,Meshy 會對位址進行抽樣,因此清單可能不會顯示所有位址。
變更最多在一分鐘內的下一次請求時生效。移除白名單後,任何位址都可以在一分鐘內重新使用該金鑰。
來自白名單之外位址的請求會回傳 403 Forbidden,並帶有錯誤代碼 ip_not_authorized。錯誤訊息會指明被拒絕的位址,因此如果該位址確實屬於您,您可以將其新增進白名單。被拒絕的請求不會消耗積分,也不計入您的速率限制。
安全性
請遵循以下準則,結合您團隊自身的安全實踐,確保您的資料和請求安全。
傳輸層安全性
Meshy 對您靜態儲存的資料進行加密,Meshy API 使用 TLS 對傳輸中的資料進行加密。所有發往和來自 API 的請求都透過 HTTPS 進行,透過 HTTP 傳送的請求會收到 301 Moved Permanently。
請盡量避免使用 HTTP。如果您必須透過 HTTP 傳送請求,請讓您的 HTTP 客戶端跟隨重新導向跳轉到 HTTPS。以下範例展示了具體方法:
跟隨 HTTP 到 HTTPS 的重新導向
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
重新導向僅適用於 GET 請求。HTTP 客戶端在重新導向 POST 請求時會將其轉為不帶請求內文的 GET 請求重新傳送,因此建立任務時請始終直接呼叫 https://。
API key 安全
建立 API key 後,開發者平台將不再顯示該金鑰。請將其妥善保存,因為任何持有該金鑰的人都可以以您的身份呼叫 Meshy API。Meshy 團隊成員同樣無法為您查看或復原已撤銷的金鑰。
如果您認為自己的金鑰已被他人取得,請在 API Keys 頁面將其撤銷。已撤銷的金鑰將不再可用。
IP 白名單可以大大降低洩露金鑰的可用性,但它並不能替代撤銷金鑰這一操作。如果金鑰洩露,請將其撤銷並建立一個新金鑰。
安全問題揭露
如果您在 Meshy API 中發現安全問題,請聯絡 Meshy 支援團隊。Meshy 重視負責任的揭露,並會盡一切努力對您的貢獻表示感謝。