Xác thực
Tạo tài khoản Meshy và một khóa API, sau đó gửi khóa này cùng với mỗi yêu cầu.
Khóa API
Tạo tài khoản Meshy
Bạn cần có tài khoản Meshy để tạo và quản lý khóa API. Một yêu cầu không có khóa API sẽ trả về 401 Unauthorized.
Để tạo tài khoản, hãy đăng ký trên trang web Meshy.
Tạo khóa API
Sau khi tạo tài khoản, bạn có thể tạo khóa API trên trang API Keys của Developer Platform.
Bạn có thể tạo nhiều khóa API cho các mục đích khác nhau, ví dụ một khóa cho ứng dụng iOS và một khóa khác cho ứng dụng web của bạn. Meshy theo dõi việc sử dụng của từng khóa riêng biệt, và bạn có thể thu hồi một khóa bất cứ lúc nào.
Bạn cũng có thể đặt giới hạn tín dụng hàng tháng cho bất kỳ khóa nào. Giới hạn này khống chế mức mà khóa có thể chi tiêu, bất kể tổng mức sử dụng của tài khoản bạn là bao nhiêu. Ví dụ, hãy dùng tính năng này cho một khóa mà bạn cấp cho một nhà thầu hoặc sử dụng trong một môi trường cụ thể.
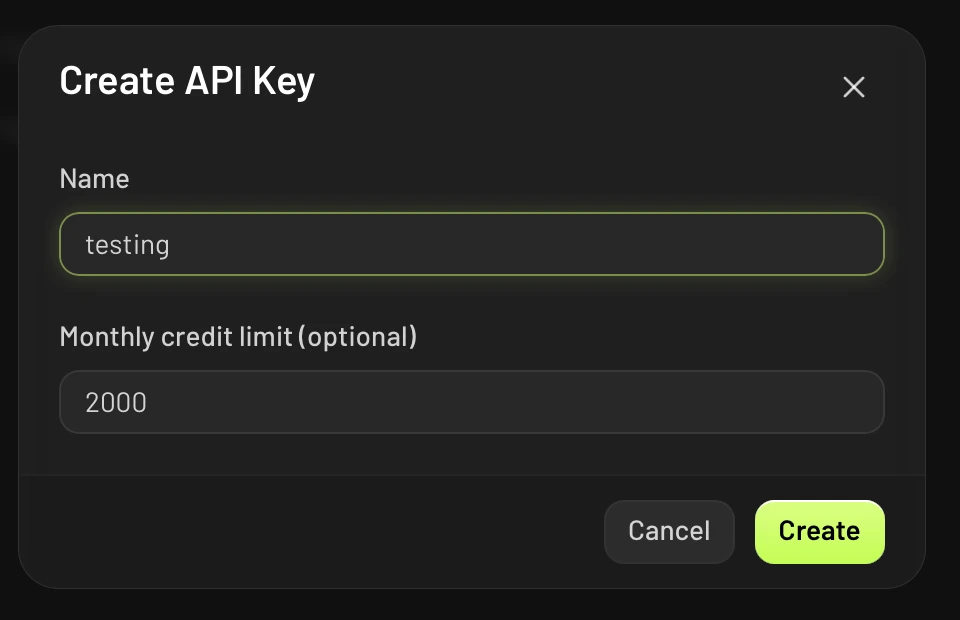
Để tạo khóa API, hãy làm theo các bước sau:
- Trên trang API Keys, nhấp vào Create API Key.
- Trong Name, nhập tên cho khóa.
- Tùy chọn: Trong Monthly credit limit (optional), nhập số tín dụng tối đa mà khóa có thể chi tiêu mỗi tháng.
- Nhấp vào Create.
- Sao chép khóa và lưu trữ nó ở nơi an toàn. Bạn không thể xem lại khóa sau khi đóng hộp thoại.
Sử dụng khóa API
Gửi khóa API trong tiêu đề Authorization của mỗi yêu cầu, dưới dạng Bearer token:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Tiền tố Bearer trong giá trị tiêu đề là bắt buộc. Để biết thêm thông tin về bearer token, xem RFC 6750.
Giới hạn khóa theo địa chỉ IP
Danh sách cho phép IP (IP allowlist) giới hạn một khóa API chỉ hoạt động với các địa chỉ mà yêu cầu của bạn xuất phát, chẳng hạn như các địa chỉ egress công khai của máy chủ bạn. Khi đó Meshy sẽ từ chối khóa đó từ bất kỳ địa chỉ nào khác, nên một khóa bị sao chép sẽ kém hữu dụng hơn nhiều. Một khóa không có danh sách cho phép sẽ hoạt động từ bất kỳ địa chỉ nào.
Đối với khóa của nhóm (team), chỉ quản trị viên nhóm mới có thể thay đổi danh sách cho phép. Khóa CLI không có danh sách này.
Để thiết lập danh sách cho phép, hãy làm theo các bước sau:
- Trên trang API Keys, mở menu của khóa và nhấp vào Manage IP allowlist.
- Thêm từng địa chỉ hoặc dải địa chỉ. Tùy chọn: đặt tên cho mỗi mục, ví dụ
office NAT. - Tùy chọn: nhấp vào Check impact để xem có bao nhiêu yêu cầu của khóa trong 7 ngày qua sẽ bị danh sách này chặn.
- Lưu danh sách.
Mỗi mục là một địa chỉ IPv4 hoặc IPv6, chẳng hạn 203.0.113.5, hoặc một khối CIDR, chẳng hạn 203.0.113.0/24. Danh sách tuân theo các quy tắc sau:
- Một khóa có thể có tối đa 50 mục, và tên mỗi mục có thể dài tối đa 60 ký tự.
- Một mục phải là địa chỉ công khai. Meshy từ chối các địa chỉ riêng tư (private), loopback và link-local, chẳng hạn
10.0.0.0/8hoặc127.0.0.1, vì không có yêu cầu nào từ các địa chỉ đó đến được API. Hãy dùng địa chỉ công khai mà lưu lượng truy cập của bạn thoát ra từ đó. - Một mục không được phép chấp nhận mọi địa chỉ, chẳng hạn
0.0.0.0/0. Để chấp nhận bất kỳ địa chỉ nào, hãy xóa danh sách cho phép. - Meshy lưu một khối CIDR dưới dạng địa chỉ mạng của nó. Ví dụ,
203.0.113.5/24được lưu thành203.0.113.0/24, đây là phạm vi mà Meshy thực thi.
Hộp thoại cũng liệt kê các địa chỉ đã sử dụng khóa trong 7 ngày qua, để bạn có thể thêm chúng trực tiếp. Đối với một khóa được sử dụng nhiều, Meshy lấy mẫu các địa chỉ, nên danh sách có thể không hiển thị đầy đủ tất cả.
Thay đổi có hiệu lực ở yêu cầu tiếp theo, trong vòng tối đa một phút. Sau khi bạn xóa danh sách cho phép, bất kỳ địa chỉ nào cũng có thể sử dụng lại khóa trong vòng một phút.
Một yêu cầu từ địa chỉ nằm ngoài danh sách cho phép sẽ trả về 403 Forbidden với mã lỗi ip_not_authorized. Thông báo lỗi nêu tên địa chỉ bị từ chối, để bạn có thể thêm nó nếu đó là địa chỉ của bạn. Một yêu cầu bị từ chối không sử dụng tín dụng hoặc không tính vào giới hạn tần suất của bạn.
Bảo mật
Hãy tuân theo các hướng dẫn sau để giữ an toàn cho dữ liệu và yêu cầu của bạn, cùng với các biện pháp bảo mật riêng của nhóm bạn.
Bảo mật tầng vận chuyển (Transport Layer Security)
Meshy mã hóa dữ liệu của bạn khi lưu trữ (at rest), và Meshy API sử dụng TLS để mã hóa dữ liệu khi truyền tải. Mọi yêu cầu đến và từ API đều đi qua HTTPS, và một yêu cầu qua HTTP sẽ nhận được 301 Moved Permanently.
Hãy tránh dùng HTTP khi có thể. Nếu bắt buộc phải gửi yêu cầu qua HTTP, hãy yêu cầu client HTTP của bạn theo chuyển hướng sang HTTPS. Các ví dụ sau đây minh họa cách thực hiện:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Chuyển hướng chỉ hoạt động với các yêu cầu GET. Các client HTTP sẽ gửi lại một yêu cầu POST bị chuyển hướng dưới dạng GET mà không có phần thân (body), vì vậy luôn gọi trực tiếp https:// để tạo tác vụ.
An toàn khóa API
Sau khi bạn tạo một khóa API, Developer Platform sẽ không hiển thị lại khóa đó nữa. Hãy lưu trữ nó ở nơi an toàn, vì bất kỳ ai sở hữu khóa đều có thể gọi Meshy API như thể là bạn. Ngay cả thành viên đội ngũ Meshy cũng không thể xem hoặc khôi phục một khóa đã bị thu hồi giúp bạn.
Nếu bạn nghĩ rằng người khác đã có khóa của bạn, hãy thu hồi nó trên trang API Keys. Một khóa đã bị thu hồi sẽ không còn hoạt động nữa.
Một danh sách cho phép IP khiến một khóa bị rò rỉ trở nên kém hữu dụng hơn nhiều, nhưng nó không thay thế cho việc thu hồi khóa. Nếu một khóa bị rò rỉ, hãy thu hồi nó và tạo một khóa mới.
Công bố vấn đề bảo mật
Nếu bạn phát hiện một vấn đề bảo mật trong Meshy API, hãy liên hệ bộ phận hỗ trợ của Meshy. Meshy đánh giá cao việc công bố có trách nhiệm và luôn nỗ lực hết sức để ghi nhận đóng góp của bạn.