Автентифікація
Створіть обліковий запис Meshy та API-ключ, а потім надсилайте ключ з кожним запитом.
API-ключі
Створіть обліковий запис Meshy
Для створення та керування API-ключами вам потрібен обліковий запис Meshy. Запит без API-ключа повертає 401 Unauthorized.
Щоб створити обліковий запис, зареєструйтеся на сайті Meshy.
Створіть API-ключ
Після створення облікового запису ви можете створювати API-ключі на сторінці API Keys у Developer Platform.
Ви можете створити кілька API-ключів для різних цілей, наприклад один для вашого iOS-застосунку, а інший для веб-застосунку. Meshy відстежує використання кожного ключа окремо, і ви можете відкликати ключ у будь-який момент.
Ви також можете встановити місячний ліміт кредитів для будь-якого ключа. Ліміт обмежує те, скільки може витратити ключ, незалежно від загального використання вашого облікового запису. Наприклад, скористайтеся цим для ключа, який ви надаєте підряднику, або для використання в одному середовищі.
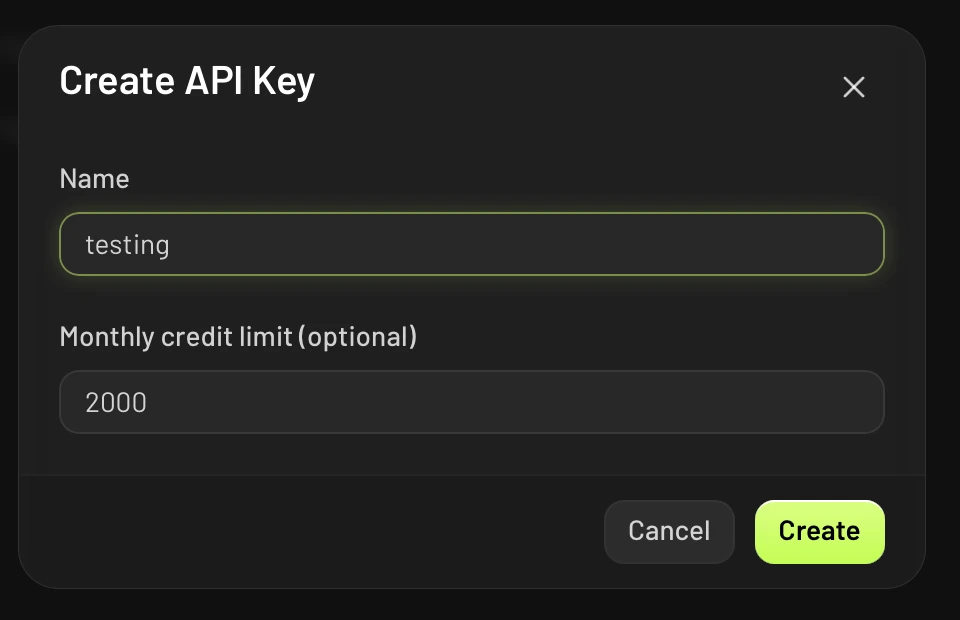
Щоб створити API-ключ, виконайте такі кроки:
- На сторінці API Keys натисніть Create API Key.
- У полі Name введіть назву ключа.
- Необов'язково: у полі Monthly credit limit (optional) введіть максимальну кількість кредитів, яку ключ може витрачати щомісяця.
- Натисніть Create.
- Скопіюйте ключ і збережіть його в надійному місці. Ви не зможете переглянути ключ знову після закриття діалогового вікна.
Використання API-ключа
Надсилайте API-ключ у заголовку Authorization кожного запиту, як токен Bearer:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Префікс Bearer у значенні заголовка є обов'язковим. Докладніше про bearer-токени читайте в RFC 6750.
Обмеження ключа за IP-адресами
Список дозволених IP-адрес обмежує API-ключ адресами, з яких надходять ваші запити, наприклад публічними вихідними адресами ваших серверів. Meshy потім відмовляє ключу з будь-якої іншої адреси, тому скопійований ключ стає значно менш корисним. Ключ без списку дозволених адрес працює з будь-якої адреси.
Для ключів команди змінювати список дозволених адрес можуть лише адміністратори команди. CLI-ключі такого списку не мають.
Щоб налаштувати список дозволених адрес, виконайте такі кроки:
- На сторінці API Keys відкрийте меню ключа та натисніть Manage IP allowlist.
- Додайте кожну адресу або діапазон. Необов'язково: дайте кожній назву, наприклад
office NAT. - Необов'язково: натисніть Check impact, щоб побачити, скільки запитів ключа за останні 7 днів було б заблоковано цим списком.
- Збережіть список.
Кожен запис — це одна адреса IPv4 або IPv6, наприклад 203.0.113.5, або блок CIDR, наприклад 203.0.113.0/24. Список підпорядковується таким правилам:
- Ключ може мати до 50 записів, а назва може містити до 60 символів.
- Запис має бути публічною адресою. Meshy відмовляє приватні, loopback- та link-local-адреси, такі як
10.0.0.0/8або127.0.0.1, оскільки з них жоден запит не досягає API. Використовуйте публічну адресу, з якої виходить ваш трафік. - Запис не може дозволяти будь-яку адресу, наприклад
0.0.0.0/0. Щоб приймати будь-яку адресу, видаліть список дозволених адрес. - Meshy зберігає блок CIDR як адресу мережі. Наприклад,
203.0.113.5/24зберігається як203.0.113.0/24— це діапазон, який застосовує Meshy.
У діалоговому вікні також наведено адреси, які використовували ключ за останні 7 днів, тож ви можете додати їх безпосередньо. Для активно використовуваного ключа Meshy вибирає вибіркові адреси, тому список може показувати не всі з них.
Зміни застосовуються до наступного запиту, щонайбільше протягом хвилини. Після видалення списку дозволених адрес будь-яка адреса знову зможе використовувати ключ протягом хвилини.
Запит з адреси, яка не входить до списку дозволених, повертає 403 Forbidden з кодом помилки ip_not_authorized. Повідомлення про помилку називає відхилену адресу, тож ви можете додати її, якщо вона ваша. Відхилений запит не використовує кредити та не враховується у ваших лімітах швидкості.
Безпека
Дотримуйтеся цих рекомендацій, щоб зберегти безпеку ваших даних і запитів, поряд із власними практиками безпеки вашої команди.
Transport Layer Security
Meshy шифрує ваші дані у стані спокою, а Meshy API використовує TLS для шифрування даних під час передачі. Усі запити до та від API проходять через HTTPS, а запит через HTTP отримує 301 Moved Permanently.
Уникайте HTTP, коли це можливо. Якщо вам потрібно надіслати запит через HTTP, налаштуйте свій HTTP-клієнт на перехід за перенаправленням на HTTPS. Нижче наведено приклади, як це зробити:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Перенаправлення працюють лише для запитів GET. HTTP-клієнти повторно надсилають перенаправлений POST як GET без його тіла, тому для створення завдань завжди звертайтеся безпосередньо до https://.
Безпека API-ключа
Після створення API-ключа Developer Platform більше не показує його. Зберігайте його в надійному місці, адже будь-хто, хто має ключ, може викликати Meshy API від вашого імені. Співробітники команди Meshy також не можуть переглянути або відновити для вас відкликаний ключ.
Якщо ви вважаєте, що ваш ключ отримав хтось інший, відкличте його на сторінці API Keys. Відкликаний ключ більше не працює.
Список дозволених IP-адрес робить витік ключа значно менш корисним, але він не замінює відкликання ключа. Якщо ключ витік, відкличте його та створіть новий.
Повідомлення про проблеми безпеки
Якщо ви виявили проблему безпеки в Meshy API, зверніться до служби підтримки Meshy. Meshy цінує відповідальне розкриття інформації та докладає всіх зусиль, щоб відзначити ваш внесок.