Authentication
Gumawa ng Meshy account at ng isang API key, pagkatapos ay ipadala ang key sa bawat request.
Mga API key
Gumawa ng Meshy account
Kailangan mo ng Meshy account para makagawa at makapamahala ng mga API key. Ang isang request na walang API key ay magbabalik ng 401 Unauthorized.
Para gumawa ng account, mag-sign up sa Meshy website.
Gumawa ng API key
Pagkatapos mong gumawa ng account, maaari kang gumawa ng mga API key sa API Keys page ng Developer Platform.
Maaari kang gumawa ng ilang API key para sa iba't ibang layunin, halimbawa isa para sa iyong iOS app at isa pa para sa iyong web app. Sinusubaybayan ng Meshy ang paggamit ng bawat key nang hiwalay, at maaari mong i-revoke ang isang key anumang oras.
Maaari ka ring magtakda ng buwanang credit limit sa anumang key. Ang limit na ito ang pumipigil sa magagastos ng key, anuman ang pangkalahatang paggamit ng iyong account. Halimbawa, gamitin ito para sa isang key na ibinibigay mo sa isang kontratista o ginagamit sa isang environment.
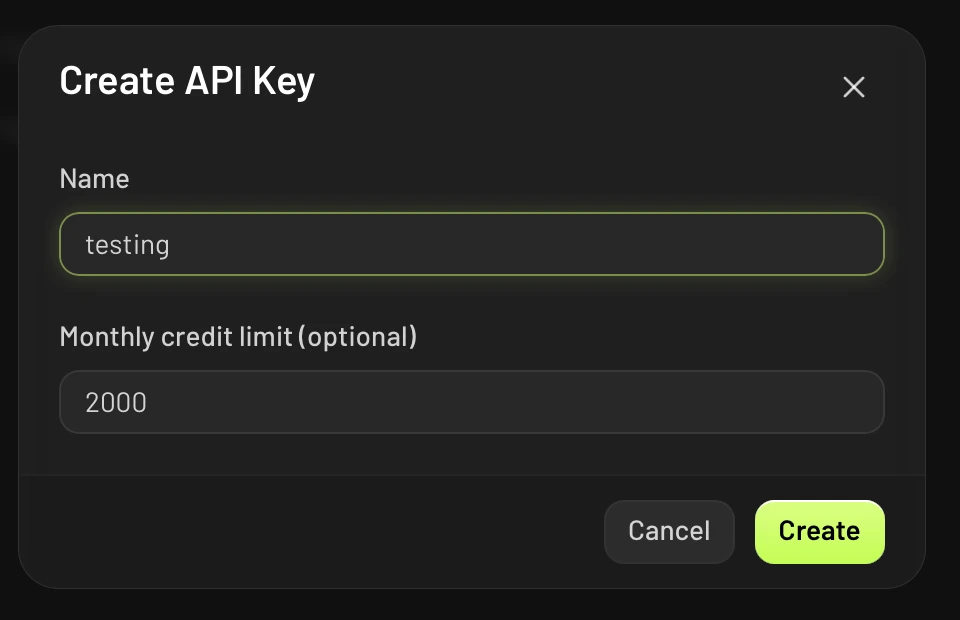
Para gumawa ng API key, sundin ang mga hakbang na ito:
- Sa pahinang API Keys, i-click ang Create API Key.
- Sa Name, maglagay ng pangalan para sa key.
- Opsyonal: Sa Monthly credit limit (optional), ilagay ang pinakamaraming credits na magagastos ng key bawat buwan.
- I-click ang Create.
- Kopyahin ang key, at itago ito sa ligtas na lugar. Hindi mo na makikita ulit ang key pagkatapos mong isara ang dialog.
Gamitin ang isang API key
Ipadala ang API key sa Authorization header ng bawat request, bilang isang Bearer token:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Kinakailangan ang Bearer prefix sa halaga ng header. Para sa higit pang impormasyon tungkol sa bearer tokens, tingnan ang RFC 6750.
Paghigpitan ang isang key sa mga IP address
Ang isang IP allowlist ay naglilimita sa isang API key sa mga address na pinanggagalingan ng iyong mga request, tulad ng mga pampublikong egress address ng iyong mga server. Tatanggihan ng Meshy ang key mula sa anumang ibang address, kaya mas kaunti nang kapaki-pakinabang ang isang kinopyang key. Ang isang key na walang allowlist ay gumagana mula sa anumang address.
Para sa mga key ng isang team, tanging ang mga admin ng team lang ang maaaring magbago ng allowlist. Ang mga CLI key ay walang allowlist.
Para magtakda ng allowlist, sundin ang mga hakbang na ito:
- Sa API Keys page, buksan ang menu ng key at i-click ang Manage IP allowlist.
- Idagdag ang bawat address o range. Opsyonal: bigyan ang bawat isa ng pangalan, halimbawa
office NAT. - Opsyonal: i-click ang Check impact para makita kung ilan sa mga request ng key sa nakaraang 7 araw ang hahadlangan ng listahan.
- I-save ang listahan.
Ang bawat entry ay isang IPv4 o IPv6 address, tulad ng 203.0.113.5, o isang CIDR block, tulad ng 203.0.113.0/24. Sinusunod ng listahan ang mga tuntuning ito:
- Ang isang key ay maaaring magkaroon ng hanggang 50 entry, at ang isang pangalan ay maaaring hanggang 60 character.
- Ang isang entry ay dapat na pampublikong address. Tinatanggihan ng Meshy ang mga pribado, loopback, at link-local na address, tulad ng
10.0.0.0/8o127.0.0.1, dahil walang request na makararating sa API mula sa mga ito. Gamitin ang pampublikong address na pinanggagalingan ng iyong trapiko. - Ang isang entry ay hindi maaaring payagan ang lahat ng address, tulad ng
0.0.0.0/0. Para tanggapin ang anumang address, alisin ang allowlist. - Isinasave ng Meshy ang isang CIDR block bilang network address nito. Halimbawa, ang
203.0.113.5/24ay isinasave bilang203.0.113.0/24, na siyang range na ipinapatupad ng Meshy.
Nakalista rin sa dialog ang mga address na gumamit ng key sa nakaraang 7 araw, kaya maaari mo itong idagdag nang direkta. Para sa isang abalang key, sine-sample ng Meshy ang mga address, kaya maaaring hindi maipakita ng listahan ang lahat.
Ang mga pagbabago ay nagkakabisa sa susunod na request, sa loob ng isang minuto man lang. Pagkatapos mong alisin ang isang allowlist, maaaring gumamit muli ng key ang anumang address sa loob ng isang minuto.
Ang isang request mula sa isang address na wala sa allowlist ay magbabalik ng 403 Forbidden kasama ang error code na ip_not_authorized. Pinangalanan ng error message ang tinanggihang address, kaya maaari mo itong idagdag kung sa iyo ito. Ang isang tinanggihang request ay hindi gumagamit ng credits o hindi nabibilang sa iyong rate limits.
Seguridad
Sundin ang mga gabay na ito para panatilihing ligtas ang iyong data at mga request, kasabay ng sariling mga kasanayan sa seguridad ng iyong team.
Transport Layer Security
Ini-encrypt ng Meshy ang iyong data habang nakatago (at rest), at ginagamit ng Meshy API ang TLS para i-encrypt ang data habang ipinapadala (in transit). Ang lahat ng request papunta at mula sa API ay dumadaan sa HTTPS, at ang isang request sa pamamagitan ng HTTP ay makakatanggap ng 301 Moved Permanently.
Iwasan ang HTTP kung maaari. Kung kailangan mong magpadala ng request sa pamamagitan ng HTTP, sabihin sa iyong HTTP client na sundan ang redirect patungo sa HTTPS. Ipinapakita ng mga sumusunod na halimbawa kung paano:
Sundan ang HTTP patungo sa HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Gumagana lang ang mga redirect para sa mga GET request. Ipinapadala muli ng mga HTTP client ang isang na-redirect na POST bilang isang GET nang walang laman nito, kaya laging tumawag nang direkta sa https:// para gumawa ng mga task.
Kaligtasan ng API key
Pagkatapos mong gumawa ng API key, hindi na ito ipapakita muli ng Developer Platform. Itago ito sa ligtas na lugar, dahil kahit sino na may hawak ng key ay maaaring tumawag sa Meshy API bilang ikaw. Hindi rin maaaring makita o maibalik ng mga miyembro ng Meshy team ang isang na-revoke na key para sa iyo.
Kung sa tingin mo ay mayroon nang hawak sa iyong key ang ibang tao, i-revoke ito sa API Keys page. Hindi na gagana ang isang na-revoke na key.
Ang isang IP allowlist ay gumagawang mas kaunti ang pakinabang ng isang nakaleak na key, ngunit hindi ito kapalit sa pag-revoke ng key. Kung nakaleak ang isang key, i-revoke ito at gumawa ng bago.
Pagsisiwalat ng seguridad
Kung nakakita ka ng isyu sa seguridad sa Meshy API, makipag-ugnayan sa Meshy support. Pinahahalagahan ng Meshy ang responsableng pagsisiwalat at ginagawa ang lahat ng paraan para kilalanin ang iyong kontribusyon.