인증
Meshy 계정과 API 키를 생성한 다음, 모든 요청에 해당 키를 함께 전송하세요.
API 키
Meshy 계정 생성
API 키를 생성하고 관리하려면 Meshy 계정이 필요합니다. API 키가 없는 요청은 401 Unauthorized를 반환합니다.
계정을 생성하려면 Meshy 웹사이트에서 가입하세요.
API 키 생성
계정을 생성한 후, 개발자 플랫폼의 API 키 페이지에서 API 키를 생성할 수 있습니다.
예를 들어 iOS 앱용 키 하나, 웹 앱용 키 하나처럼 여러 용도에 맞춰 여러 개의 API 키를 생성할 수 있습니다. Meshy는 각 키의 사용량을 개별적으로 추적하며, 언제든 키를 해지할 수 있습니다.
또한 모든 키에 월별 크레딧 한도를 설정할 수 있습니다. 이 한도는 계정의 전체 사용량과 관계없이 해당 키가 사용할 수 있는 양을 제한합니다. 예를 들어 계약업체에 제공하는 키나 특정 환경에서 사용하는 키에 이 기능을 활용할 수 있습니다.
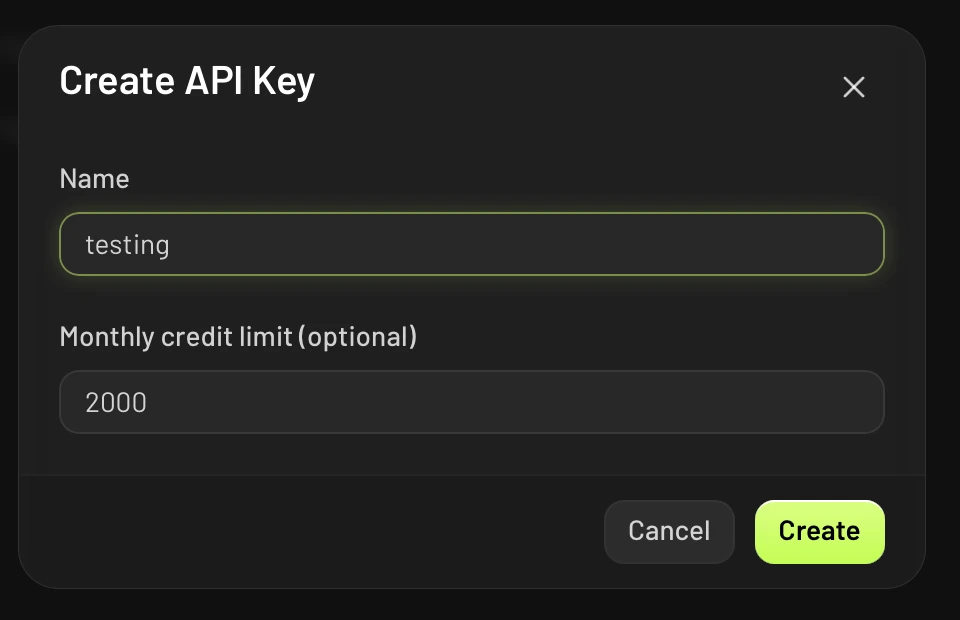
API 키를 생성하려면 다음 단계를 따르세요:
- API 키 페이지에서 API 키 생성을 클릭합니다.
- 이름에 키의 이름을 입력합니다.
- 선택 사항: 월별 크레딧 한도(선택 사항) 에 해당 키가 매월 사용할 수 있는 최대 크레딧을 입력합니다.
- 생성을 클릭합니다.
- 키를 복사하여 안전한 곳에 보관하세요. 대화상자를 닫은 후에는 키를 다시 볼 수 없습니다.
API 키 사용
모든 요청의 Authorization 헤더에 Bearer 토큰 형태로 API 키를 전송하세요:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
헤더 값의 Bearer 접두사는 필수입니다. 베어러 토큰에 대한 자세한 내용은 RFC 6750을 참조하세요.
키를 IP 주소로 제한하기
IP 허용 목록은 API 키를 서버의 공용 아웃바운드(egress) 주소와 같이 요청이 발생하는 주소로 제한합니다. 이후 Meshy는 다른 모든 주소에서의 해당 키 사용을 거부하므로, 복사된 키의 활용도가 크게 떨어집니다. 허용 목록이 없는 키는 어떤 주소에서든 작동합니다.
팀의 키의 경우, 팀 관리자만 허용 목록을 변경할 수 있습니다. CLI 키에는 허용 목록이 없습니다.
허용 목록을 설정하려면 다음 단계를 따르세요:
- API 키 페이지에서 키의 메뉴를 열고 IP 허용 목록 관리를 클릭합니다.
- 각 주소나 범위를 추가합니다. 선택 사항: 각 항목에
office NAT와 같은 이름을 지정할 수 있습니다. - 선택 사항: 영향 확인을 클릭하면 지난 7일 동안 이 목록이 차단했을 해당 키의 요청 수를 확인할 수 있습니다.
- 목록을 저장합니다.
각 항목은 203.0.113.5와 같은 IPv4 또는 IPv6 주소 하나, 또는 203.0.113.0/24와 같은 CIDR 블록입니다. 목록은 다음 규칙을 따릅니다:
- 키 하나당 최대 50개의 항목을 가질 수 있으며, 이름은 최대 60자까지 가능합니다.
- 항목은 공용 주소여야 합니다. Meshy는
10.0.0.0/8이나127.0.0.1과 같은 사설, 루프백, 링크 로컬 주소를 거부하는데, 이는 해당 주소에서는 API에 요청이 도달하지 않기 때문입니다. 트래픽이 나가는 공용 주소를 사용하세요. 0.0.0.0/0과 같이 모든 주소를 허용하는 항목은 사용할 수 없습니다. 모든 주소를 허용하려면 허용 목록을 제거하세요.- Meshy는 CIDR 블록을 해당 네트워크 주소로 저장합니다. 예를 들어
203.0.113.5/24는203.0.113.0/24로 저장되며, 이것이 Meshy가 적용하는 범위입니다.
대화상자에는 지난 7일 동안 해당 키를 사용한 주소 목록도 표시되므로, 이를 바로 추가할 수 있습니다. 사용량이 많은 키의 경우, Meshy는 주소를 샘플링하므로 목록에 모든 주소가 표시되지 않을 수 있습니다.
변경 사항은 다음 요청부터 적용되며, 최대 1분 이내에 반영됩니다. 허용 목록을 제거한 후에는, 1분 이내에 다시 모든 주소에서 해당 키를 사용할 수 있게 됩니다.
허용 목록에 없는 주소에서의 요청은 오류 코드 ip_not_authorized와 함께 403 Forbidden을 반환합니다. 오류 메시지에는 거부된 주소가 표시되므로, 본인의 주소라면 추가할 수 있습니다. 거부된 요청은 크레딧을 사용하지 않으며 요청 제한에도 포함되지 않습니다.
보안
팀 자체의 보안 관행과 더불어, 다음 가이드라인을 따라 데이터와 요청을 안전하게 유지하세요.
Transport Layer Security
Meshy는 저장된 데이터를 암호화하며, Meshy API는 전송 중인 데이터를 암호화하기 위해 TLS를 사용합니다. API를 오가는 모든 요청은 HTTPS를 통해 전송되며, HTTP를 통한 요청에는 301 Moved Permanently가 반환됩니다.
가능하면 HTTP 사용을 피하세요. 부득이하게 HTTP로 요청을 보내야 한다면, HTTP 클라이언트가 HTTPS로의 리디렉션을 따르도록 설정하세요. 다음 예시는 이를 수행하는 방법을 보여줍니다:
HTTP에서 HTTPS로의 리디렉션 따르기
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
리디렉션은 GET 요청에만 적용됩니다. HTTP 클라이언트는 리디렉션된 POST 요청을 본문 없이 GET으로 다시 전송하므로, 작업을 생성할 때는 항상 https://를 직접 호출하세요.
API 키 보안
API 키를 생성한 후에는 개발자 플랫폼에서 해당 키를 다시 표시하지 않습니다. 키를 가진 사람은 누구나 여러분인 것처럼 Meshy API를 호출할 수 있으므로, 안전한 곳에 보관하세요. Meshy 팀원들도 해지된 키를 대신 조회하거나 복구해 줄 수 없습니다.
누군가 여러분의 키를 가지고 있다고 생각되면, API 키 페이지에서 해당 키를 해지하세요. 해지된 키는 더 이상 작동하지 않습니다.
IP 허용 목록은 유출된 키의 활용도를 크게 낮추지만, 키 해지를 대체하지는 않습니다. 키가 유출되면 해당 키를 해지하고 새 키를 생성하세요.
보안 취약점 신고
Meshy API에서 보안 문제를 발견하면 Meshy 지원팀에 문의하세요. Meshy는 책임 있는 공개를 소중히 여기며, 여러분의 기여를 인정하기 위해 최선을 다하고 있습니다.