Authenticatie
Maak een Meshy-account en een API-sleutel aan, en stuur de sleutel vervolgens mee met elk verzoek.
API-sleutels
Een Meshy-account aanmaken
U hebt een Meshy-account nodig om API-sleutels aan te maken en te beheren. Een verzoek zonder API-sleutel levert 401 Unauthorized op.
Om een account aan te maken, meldt u zich aan op de Meshy-website.
Een API-sleutel aanmaken
Nadat u een account hebt aangemaakt, kunt u API-sleutels aanmaken op de pagina API Keys van het Developer Platform.
U kunt meerdere API-sleutels aanmaken voor verschillende doeleinden, bijvoorbeeld één voor uw iOS-app en een andere voor uw web-app. Meshy houdt het gebruik van elke sleutel afzonderlijk bij, en u kunt een sleutel op elk moment intrekken.
U kunt ook een maandelijkse credit-limiet instellen voor elke sleutel. De limiet beperkt wat de sleutel kan uitgeven, ongeacht het totale gebruik van uw account. Gebruik dit bijvoorbeeld voor een sleutel die u aan een contractant geeft of in één omgeving gebruikt.
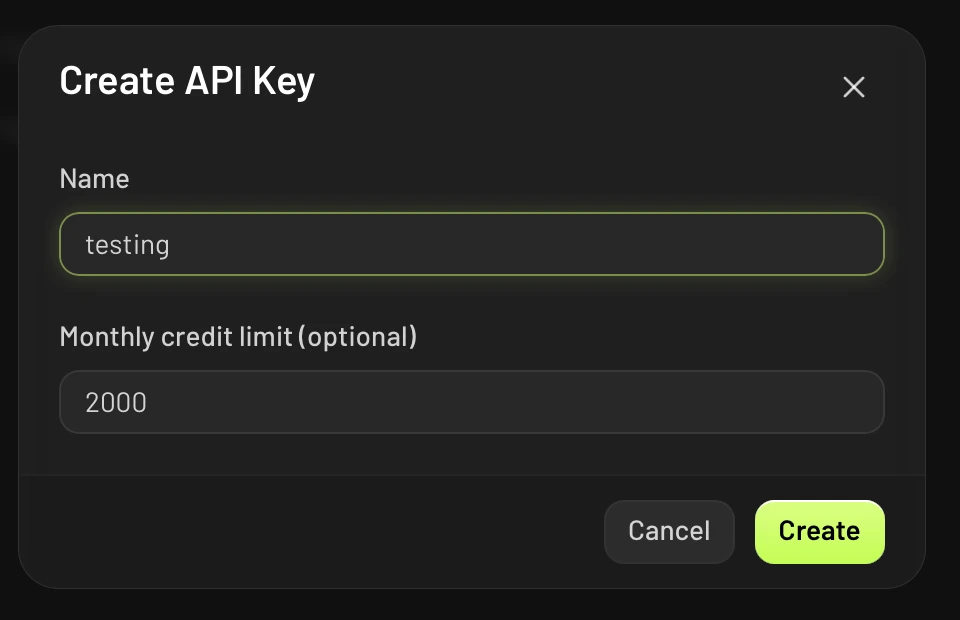
Om een API-sleutel aan te maken, volgt u deze stappen:
- Klik op de pagina API Keys op Create API Key.
- Voer bij Name een naam in voor de sleutel.
- Optioneel: voer bij Monthly credit limit (optional) het maximale aantal credits in dat de sleutel per maand mag uitgeven.
- Klik op Create.
- Kopieer de sleutel en bewaar deze op een veilige plaats. U kunt de sleutel niet opnieuw bekijken nadat u het dialoogvenster hebt gesloten.
Een API-sleutel gebruiken
Stuur de API-sleutel mee in de Authorization-header van elk verzoek, als een Bearer-token:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Het voorvoegsel Bearer in de headerwaarde is verplicht. Zie voor meer informatie over bearer-tokens RFC 6750.
Een sleutel beperken tot IP-adressen
Een IP-allowlist beperkt een API-sleutel tot de adressen waarvandaan uw verzoeken afkomstig zijn, zoals de publieke uitgaande adressen van uw servers. Meshy weigert de sleutel dan vanaf elk ander adres, waardoor een gekopieerde sleutel veel minder bruikbaar is. Een sleutel zonder allowlist werkt vanaf elk adres.
Voor de sleutels van een team kunnen alleen teambeheerders de allowlist wijzigen. CLI-sleutels hebben er geen.
Om een allowlist in te stellen, volgt u deze stappen:
- Open op de pagina API Keys het menu van de sleutel en klik op Manage IP allowlist.
- Voeg elk adres of bereik toe. Optioneel: geef elk adres een naam, bijvoorbeeld
office NAT. - Optioneel: klik op Check impact om te zien hoeveel van de verzoeken van de sleutel in de afgelopen 7 dagen door de lijst zouden zijn geblokkeerd.
- Sla de lijst op.
Elke invoer is één IPv4- of IPv6-adres, zoals 203.0.113.5, of een CIDR-blok, zoals 203.0.113.0/24. De lijst volgt deze regels:
- Een sleutel kan maximaal 50 vermeldingen bevatten, en een naam mag maximaal 60 tekens lang zijn.
- Een vermelding moet een publiek adres zijn. Meshy weigert private, loopback- en link-local-adressen, zoals
10.0.0.0/8of127.0.0.1, omdat geen enkel verzoek vanaf deze adressen de API bereikt. Gebruik het publieke adres waarvandaan uw verkeer vertrekt. - Een vermelding mag niet elk adres toestaan, zoals
0.0.0.0/0. Verwijder de allowlist om elk adres te accepteren. - Meshy slaat een CIDR-blok op als het netwerkadres. Bijvoorbeeld,
203.0.113.5/24wordt opgeslagen als203.0.113.0/24, wat het bereik is dat Meshy afdwingt.
Het dialoogvenster toont ook de adressen die de sleutel in de afgelopen 7 dagen hebben gebruikt, zodat u ze direct kunt toevoegen. Bij een druk gebruikte sleutel neemt Meshy steekproeven van de adressen, dus de lijst toont mogelijk niet elk adres.
Wijzigingen worden toegepast bij het volgende verzoek, binnen maximaal een minuut. Nadat u een allowlist hebt verwijderd, kan elk adres de sleutel binnen een minuut weer gebruiken.
Een verzoek vanaf een adres buiten de allowlist levert 403 Forbidden op met de foutcode ip_not_authorized. Het foutbericht vermeldt het geweigerde adres, zodat u het kunt toevoegen als het van u is. Een geweigerd verzoek gebruikt geen credits en telt niet mee voor uw rate limits.
Beveiliging
Volg deze richtlijnen om uw gegevens en verzoeken veilig te houden, samen met de eigen beveiligingspraktijken van uw team.
Transport Layer Security
Meshy versleutelt uw gegevens in rust, en de Meshy API gebruikt TLS om gegevens tijdens overdracht te versleutelen. Alle verzoeken van en naar de API verlopen via HTTPS, en een verzoek via HTTP krijgt 301 Moved Permanently.
Vermijd HTTP waar mogelijk. Als u toch een verzoek via HTTP moet versturen, laat uw HTTP-client dan de omleiding naar HTTPS volgen. De volgende voorbeelden tonen hoe:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Omleidingen werken alleen voor GET-verzoeken. HTTP-clients sturen een omgeleide POST opnieuw als een GET zonder de bijbehorende body, dus roep altijd rechtstreeks https:// aan om taken aan te maken.
Veiligheid van API-sleutels
Nadat u een API-sleutel hebt aangemaakt, toont het Developer Platform deze niet opnieuw. Bewaar hem op een veilige plaats, want iedereen die de sleutel heeft, kan de Meshy API aanroepen namens u. Ook Meshy-teamleden kunnen een ingetrokken sleutel niet voor u bekijken of herstellen.
Als u denkt dat iemand anders uw sleutel heeft, trek deze dan in op de pagina API Keys. Een ingetrokken sleutel werkt niet meer.
Een IP-allowlist maakt een gelekte sleutel veel minder bruikbaar, maar vervangt het intrekken van de sleutel niet. Als een sleutel lekt, trek deze dan in en maak een nieuwe aan.
Beveiligingsmelding
Als u een beveiligingsprobleem in de Meshy API ontdekt, neem dan contact op met Meshy-ondersteuning. Meshy waardeert verantwoorde openbaarmaking en doet er alles aan om uw bijdrage te erkennen.