การยืนยันตัวตน
สร้างบัญชี Meshy และ API คีย์ จากนั้นส่งคีย์ไปพร้อมกับทุกคำขอ
API keys
สร้างบัญชี Meshy
คุณต้องมีบัญชี Meshy เพื่อสร้างและจัดการ API คีย์ คำขอที่ไม่มี API คีย์จะได้รับการตอบกลับเป็น 401 Unauthorized
หากต้องการสร้างบัญชี ให้สมัครสมาชิกที่ เว็บไซต์ Meshy
สร้าง API คีย์
หลังจากสร้างบัญชีแล้ว คุณสามารถสร้าง API คีย์ได้ที่ หน้า API Keys ของ Developer Platform
คุณสามารถสร้าง API คีย์ได้หลายคีย์สำหรับวัตถุประสงค์ที่แตกต่างกัน เช่น คีย์หนึ่งสำหรับแอป iOS และอีกคีย์หนึ่งสำหรับเว็บแอปของคุณ Meshy จะติดตามการใช้งานของแต่ละคีย์แยกกัน และคุณสามารถเพิกถอนคีย์ได้ตลอดเวลา
คุณยังสามารถตั้งค่าขีดจำกัดเครดิตรายเดือนสำหรับคีย์ใดก็ได้ ขีดจำกัดนี้จะจำกัดจำนวนที่คีย์สามารถใช้จ่ายได้ ไม่ว่าการใช้งานโดยรวมของบัญชีคุณจะเป็นเท่าใดก็ตาม ตัวอย่างเช่น ใช้สำหรับคีย์ที่คุณมอบให้กับผู้รับจ้างหรือใช้ในสภาพแวดล้อมหนึ่ง
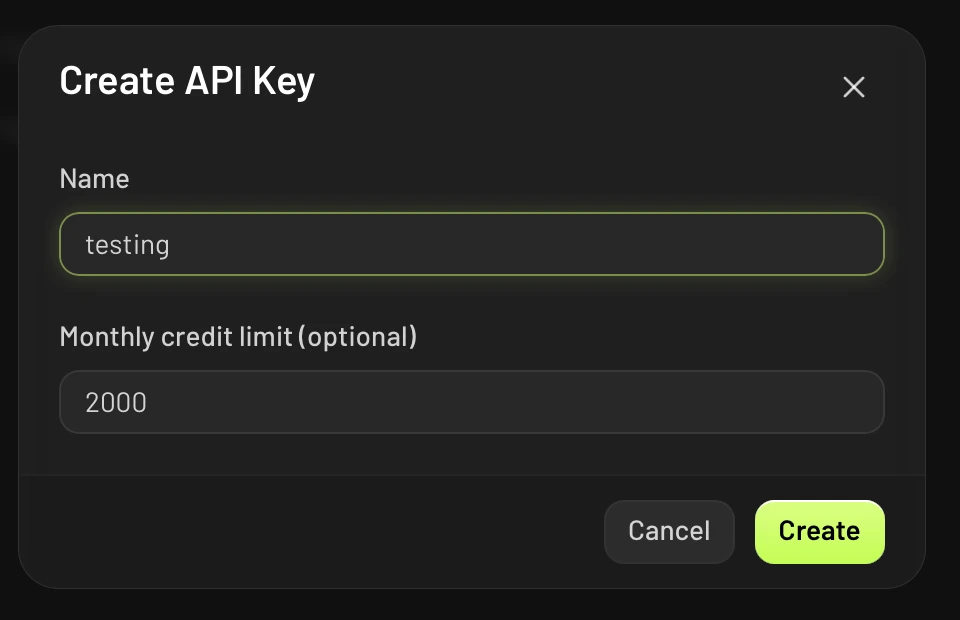
หากต้องการสร้าง API คีย์ ให้ทำตามขั้นตอนต่อไปนี้:
- ที่หน้า API Keys คลิก Create API Key
- ในช่อง Name ให้ป้อนชื่อสำหรับคีย์
- ตัวเลือกเพิ่มเติม: ในช่อง Monthly credit limit (optional) ให้ป้อนจำนวนเครดิตสูงสุดที่คีย์สามารถใช้จ่ายได้ในแต่ละเดือน
- คลิก Create
- คัดลอกคีย์และจัดเก็บไว้ในที่ปลอดภัย คุณจะไม่สามารถดูคีย์นี้ได้อีกหลังจากปิดกล่องโต้ตอบ
ใช้ API คีย์
ส่ง API คีย์ในส่วนหัว Authorization ของทุกคำขอ ในรูปแบบ Bearer token:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
คำนำหน้า Bearer ในค่าของส่วนหัวเป็นสิ่งจำเป็น สำหรับข้อมูลเพิ่มเติมเกี่ยวกับ bearer token โปรดดู RFC 6750
จำกัดคีย์ให้ใช้ได้เฉพาะที่อยู่ IP
รายการที่อยู่ IP ที่อนุญาต (IP allowlist) จะจำกัด API คีย์ให้ใช้ได้เฉพาะที่อยู่ที่คำขอของคุณส่งมา เช่น ที่อยู่ egress สาธารณะของเซิร์ฟเวอร์ของคุณ จากนั้น Meshy จะปฏิเสธคีย์นั้นจากที่อยู่อื่นใดทั้งหมด ทำให้คีย์ที่ถูกคัดลอกไปมีประโยชน์น้อยลงมาก คีย์ที่ไม่มีรายการที่อนุญาตจะใช้งานได้จากทุกที่อยู่
สำหรับคีย์ของทีม มีเพียงผู้ดูแลระบบของทีมเท่านั้นที่สามารถเปลี่ยนรายการที่อนุญาตได้ คีย์ CLI ไม่มีรายการนี้
หากต้องการตั้งค่ารายการที่อนุญาต ให้ทำตามขั้นตอนต่อไปนี้:
- ที่หน้า API Keys เปิดเมนูของคีย์และคลิก Manage IP allowlist
- เพิ่มที่อยู่หรือช่วงที่อยู่แต่ละรายการ ตัวเลือกเพิ่มเติม: ตั้งชื่อให้แต่ละรายการ เช่น
office NAT - ตัวเลือกเพิ่มเติม: คลิก Check impact เพื่อดูว่ารายการนี้จะบล็อกคำขอของคีย์ในช่วง 7 วันที่ผ่านมากี่รายการ
- บันทึกรายการ
แต่ละรายการคือที่อยู่ IPv4 หรือ IPv6 หนึ่งรายการ เช่น 203.0.113.5 หรือ CIDR block เช่น 203.0.113.0/24 รายการนี้เป็นไปตามกฎต่อไปนี้:
- คีย์หนึ่งสามารถมีได้สูงสุด 50 รายการ และชื่อหนึ่งสามารถมีความยาวได้สูงสุด 60 อักขระ
- รายการต้องเป็นที่อยู่สาธารณะ Meshy จะปฏิเสธที่อยู่แบบ private, loopback และ link-local เช่น
10.0.0.0/8หรือ127.0.0.1เนื่องจากไม่มีคำขอใดเข้าถึง API ได้จากที่อยู่เหล่านี้ ให้ใช้ที่อยู่สาธารณะที่การรับส่งข้อมูลของคุณออกไป - รายการไม่สามารถอนุญาตทุกที่อยู่ได้ เช่น
0.0.0.0/0หากต้องการยอมรับทุกที่อยู่ ให้ลบรายการที่อนุญาตออก - Meshy จะบันทึก CIDR block เป็นที่อยู่เครือข่ายของมัน ตัวอย่างเช่น
203.0.113.5/24จะถูกบันทึกเป็น203.0.113.0/24ซึ่งเป็นช่วงที่ Meshy บังคับใช้
กล่องโต้ตอบนี้ยังแสดงรายการที่อยู่ที่ใช้คีย์นี้ในช่วง 7 วันที่ผ่านมา ดังนั้นคุณสามารถเพิ่มที่อยู่เหล่านั้นได้โดยตรง สำหรับคีย์ที่มีการใช้งานหนาแน่น Meshy จะสุ่มตัวอย่างที่อยู่ ดังนั้นรายการนี้อาจไม่แสดงทุกที่อยู่
การเปลี่ยนแปลงจะมีผลในคำขอถัดไป ภายในเวลาไม่เกินหนึ่งนาที หลังจากคุณลบรายการที่อนุญาตออก ที่อยู่ใดก็ได้จะสามารถใช้คีย์นี้ได้อีกครั้งภายในหนึ่งนาที
คำขอจากที่อยู่ที่อยู่นอกรายการที่อนุญาตจะได้รับการตอบกลับเป็น 403 Forbidden พร้อมรหัสข้อผิดพลาด ip_not_authorized ข้อความแสดงข้อผิดพลาดจะระบุชื่อที่อยู่ที่ถูกปฏิเสธ ดังนั้นคุณสามารถเพิ่มที่อยู่นั้นได้หากเป็นของคุณ คำขอที่ถูกปฏิเสธจะไม่ใช้เครดิตหรือนับรวมในขีดจำกัดอัตราของคุณ
Security
ปฏิบัติตามแนวทางเหล่านี้เพื่อให้ข้อมูลและคำขอของคุณปลอดภัย ควบคู่ไปกับแนวปฏิบัติด้านความปลอดภัยของทีมคุณเอง
Transport Layer Security
Meshy เข้ารหัสข้อมูลของคุณขณะจัดเก็บ (at rest) และ Meshy API ใช้ TLS เพื่อเข้ารหัสข้อมูลขณะส่งผ่าน (in transit) คำขอทั้งหมดไปยังและจาก API จะผ่าน HTTPS และคำขอผ่าน HTTP จะได้รับการตอบกลับเป็น 301 Moved Permanently
หลีกเลี่ยง HTTP เมื่อทำได้ หากคุณจำเป็นต้องส่งคำขอผ่าน HTTP ให้สั่งให้ HTTP client ของคุณทำตามการเปลี่ยนเส้นทางไปยัง HTTPS ตัวอย่างต่อไปนี้แสดงวิธีการ:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
การเปลี่ยนเส้นทางใช้ได้เฉพาะกับคำขอแบบ GET เท่านั้น HTTP client จะส่งคำขอ POST ที่ถูกเปลี่ยนเส้นทางใหม่เป็น GET โดยไม่มี body ของมัน ดังนั้นควรเรียก https:// โดยตรงเสมอเพื่อสร้างงาน
ความปลอดภัยของ API คีย์
หลังจากคุณสร้าง API คีย์ Developer Platform จะไม่แสดงคีย์นั้นอีก จัดเก็บคีย์ไว้ในที่ปลอดภัย เพราะใครก็ตามที่มีคีย์นี้สามารถเรียกใช้ Meshy API ในฐานะคุณได้ สมาชิกทีม Meshy ก็ไม่สามารถดูหรือกู้คืนคีย์ที่ถูกเพิกถอนให้คุณได้เช่นกัน
หากคุณคิดว่ามีคนอื่นได้รับคีย์ของคุณไป ให้เพิกถอนคีย์นั้นที่หน้า API Keys คีย์ที่ถูกเพิกถอนจะไม่สามารถใช้งานได้อีกต่อไป
รายการที่อยู่ IP ที่อนุญาต จะทำให้คีย์ที่รั่วไหลมีประโยชน์น้อยลงมาก แต่ไม่สามารถทดแทนการเพิกถอนคีย์ได้ หากคีย์รั่วไหล ให้เพิกถอนคีย์นั้นและสร้างคีย์ใหม่
การเปิดเผยช่องโหว่ด้านความปลอดภัย
หากคุณพบปัญหาด้านความปลอดภัยใน Meshy API ให้ติดต่อฝ่ายสนับสนุนของ Meshy Meshy ให้ความสำคัญกับการเปิดเผยข้อมูลอย่างมีความรับผิดชอบ และจะพยายามอย่างเต็มที่เพื่อรับทราบการมีส่วนร่วมของคุณ