Аутентификация
Создайте аккаунт Meshy и API-ключ, затем отправляйте ключ с каждым запросом.
API-ключи
Создание аккаунта Meshy
Вам нужен аккаунт Meshy, чтобы создавать API-ключи и управлять ими. Запрос без API-ключа возвращает 401 Unauthorized.
Чтобы создать аккаунт, зарегистрируйтесь на сайте Meshy.
Создание API-ключа
После создания аккаунта вы можете создавать API-ключи на странице API Keys в Developer Platform.
Вы можете создать несколько API-ключей для разных целей, например один для вашего iOS-приложения, а другой — для веб-приложения. Meshy отслеживает использование каждого ключа отдельно, и вы можете отозвать ключ в любой момент.
Вы также можете установить месячный лимит кредитов для любого ключа. Лимит ограничивает то, сколько может потратить ключ, независимо от общего использования вашего аккаунта. Например, используйте его для ключа, который вы передаёте подрядчику или используете в отдельном окружении.
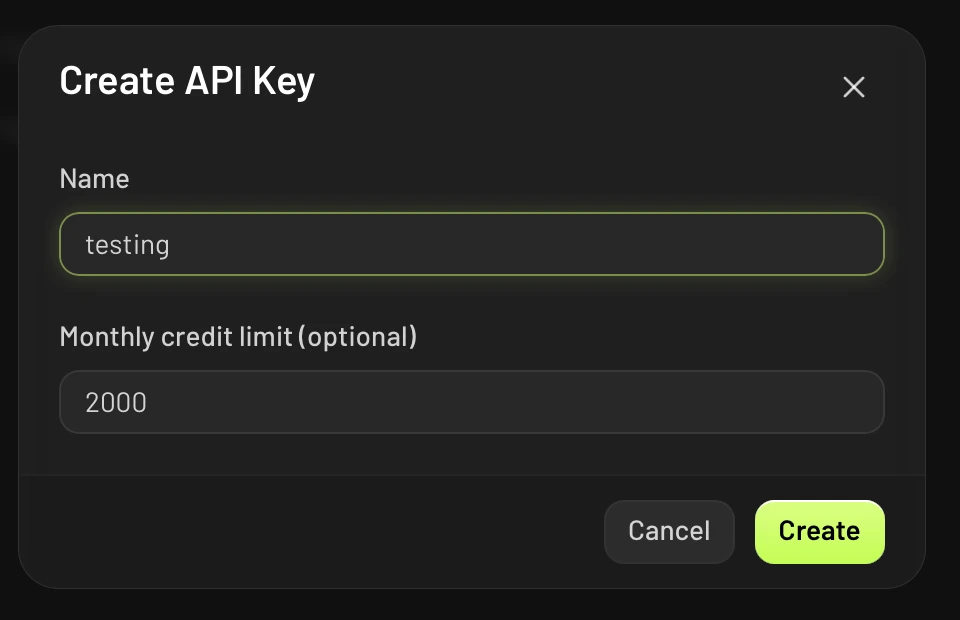
Чтобы создать API-ключ, выполните следующие шаги:
- На странице API Keys нажмите Create API Key.
- В поле Name введите имя ключа.
- Необязательно: в поле Monthly credit limit (optional) укажите максимальное количество кредитов, которое ключ может тратить в месяц.
- Нажмите Create.
- Скопируйте ключ и сохраните его в надёжном месте. После закрытия диалога вы больше не сможете просмотреть ключ.
Использование API-ключа
Отправляйте API-ключ в заголовке Authorization каждого запроса в виде Bearer-токена:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Префикс Bearer в значении заголовка обязателен. Подробнее о bearer-токенах см. RFC 6750.
Ограничение ключа по IP-адресам
Список разрешённых IP-адресов ограничивает API-ключ адресами, с которых поступают ваши запросы, например публичными исходящими адресами ваших серверов. Meshy затем отклоняет ключ с любого другого адреса, поэтому скопированный ключ становится гораздо менее полезным. Ключ без такого списка работает с любого адреса.
Для ключей команды изменять список разрешённых адресов могут только администраторы команды. У CLI-ключей такого списка нет.
Чтобы настроить список разрешённых адресов, выполните следующие шаги:
- На странице API Keys откройте меню ключа и нажмите Manage IP allowlist.
- Добавьте каждый адрес или диапазон. Необязательно: дайте каждому имя, например
office NAT. - Необязательно: нажмите Check impact, чтобы увидеть, сколько запросов ключа за последние 7 дней были бы заблокированы этим списком.
- Сохраните список.
Каждая запись — это один IPv4- или IPv6-адрес, например 203.0.113.5, или блок CIDR, например 203.0.113.0/24. Список подчиняется следующим правилам:
- Ключ может иметь до 50 записей, а имя может содержать до 60 символов.
- Запись должна быть публичным адресом. Meshy отклоняет приватные, loopback- и link-local-адреса, такие как
10.0.0.0/8или127.0.0.1, поскольку с них запрос не может достичь API. Используйте публичный адрес, с которого выходит ваш трафик. - Запись не может разрешать любой адрес, например
0.0.0.0/0. Чтобы принимать любой адрес, удалите список разрешённых адресов. - Meshy сохраняет блок CIDR в виде его сетевого адреса. Например,
203.0.113.5/24сохраняется как203.0.113.0/24— именно этот диапазон применяет Meshy.
В диалоге также перечислены адреса, которые использовали ключ за последние 7 дней, поэтому вы можете добавить их напрямую. Для активно используемого ключа Meshy выбирает адреса выборочно, поэтому список может показывать не все из них.
Изменения вступают в силу при следующем запросе, максимум в течение минуты. После удаления списка разрешённых адресов любой адрес снова сможет использовать ключ в течение минуты.
Запрос с адреса вне списка разрешённых возвращает 403 Forbidden с кодом ошибки ip_not_authorized. Сообщение об ошибке называет отклонённый адрес, поэтому вы можете добавить его, если он ваш. Отклонённый запрос не расходует кредиты и не учитывается в ваших лимитах скорости.
Безопасность
Следуйте этим рекомендациям, чтобы обеспечить безопасность ваших данных и запросов, наряду с собственными правилами безопасности вашей команды.
Transport Layer Security
Meshy шифрует ваши данные при хранении, а Meshy API использует TLS для шифрования данных при передаче. Все запросы к API и от него проходят через HTTPS, а запрос по HTTP получает ответ 301 Moved Permanently.
По возможности избегайте HTTP. Если вам необходимо отправить запрос по HTTP, настройте ваш HTTP-клиент на переход по редиректу на HTTPS. В следующих примерах показано, как это сделать:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Редиректы работают только для запросов GET. HTTP-клиенты повторно отправляют перенаправленный POST как GET без тела запроса, поэтому для создания задач всегда обращайтесь напрямую по https://.
Безопасность API-ключа
После создания API-ключа Developer Platform больше не показывает его. Храните его в надёжном месте, поскольку любой, у кого есть этот ключ, может обращаться к Meshy API от вашего имени. Сотрудники команды Meshy также не могут просмотреть или восстановить для вас отозванный ключ.
Если вы считаете, что ваш ключ стал известен кому-то ещё, отзовите его на странице API Keys. Отозванный ключ перестаёт работать.
Список разрешённых IP-адресов делает утёкший ключ гораздо менее полезным, но не заменяет его отзыв. Если ключ утёк, отзовите его и создайте новый.
Сообщение о проблемах безопасности
Если вы обнаружили проблему безопасности в Meshy API, свяжитесь со службой поддержки Meshy. Meshy ценит ответственное раскрытие информации и делает всё возможное, чтобы отметить ваш вклад.