Authentifizierung
Erstellen Sie ein Meshy-Konto und einen API-Schlüssel, und senden Sie den Schlüssel dann mit jeder Anfrage.
API-Schlüssel
Ein Meshy-Konto erstellen
Sie benötigen ein Meshy-Konto, um API-Schlüssel zu erstellen und zu verwalten. Eine Anfrage ohne API-Schlüssel gibt 401 Unauthorized zurück.
Um ein Konto zu erstellen, registrieren Sie sich auf der Meshy-Website.
Einen API-Schlüssel erstellen
Nachdem Sie ein Konto erstellt haben, können Sie auf der Seite „API Keys“ der Developer Platform API-Schlüssel erstellen.
Sie können mehrere API-Schlüssel für verschiedene Zwecke erstellen, zum Beispiel einen für Ihre iOS-App und einen weiteren für Ihre Web-App. Meshy verfolgt die Nutzung jedes Schlüssels separat, und Sie können einen Schlüssel jederzeit widerrufen.
Sie können für jeden Schlüssel auch ein monatliches Credit-Limit festlegen. Das Limit begrenzt, was der Schlüssel ausgeben kann, unabhängig von der Gesamtnutzung Ihres Kontos. Verwenden Sie es zum Beispiel für einen Schlüssel, den Sie einem Auftragnehmer geben oder in einer bestimmten Umgebung einsetzen.
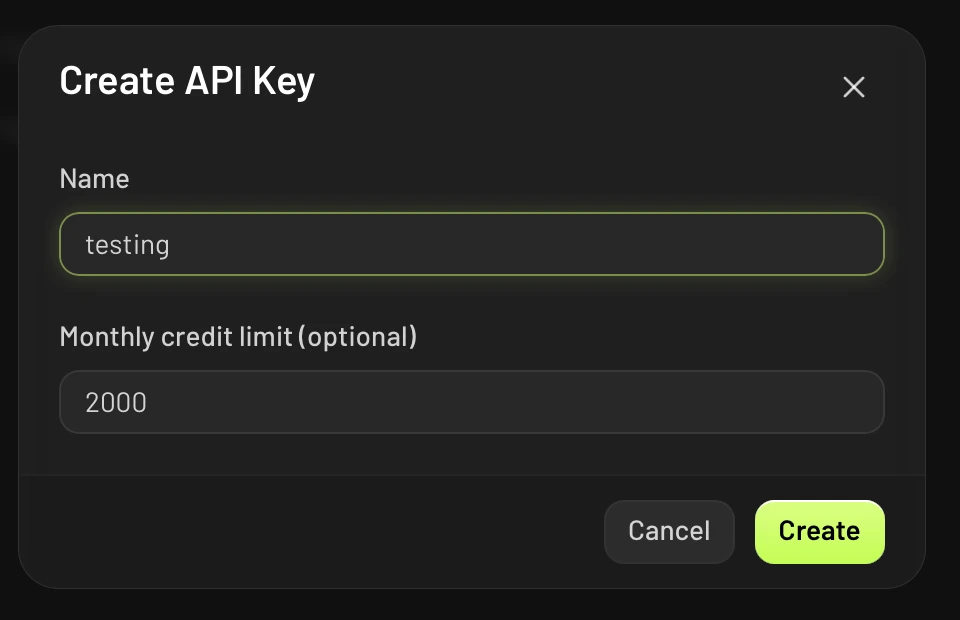
Um einen API-Schlüssel zu erstellen, gehen Sie wie folgt vor:
- Klicken Sie auf der Seite API Keys auf Create API Key.
- Geben Sie unter Name einen Namen für den Schlüssel ein.
- Optional: Geben Sie unter Monthly credit limit (optional) die maximale Anzahl an Credits ein, die der Schlüssel pro Monat ausgeben darf.
- Klicken Sie auf Create.
- Kopieren Sie den Schlüssel und bewahren Sie ihn an einem sicheren Ort auf. Nachdem Sie den Dialog geschlossen haben, können Sie den Schlüssel nicht mehr anzeigen.
Einen API-Schlüssel verwenden
Senden Sie den API-Schlüssel im Authorization-Header jeder Anfrage als Bearer-Token:
{
  "Authorization": "Bearer msy_sOmEbOgUsApIkEyFoReXaMpLe1234567890"
}
Das Präfix Bearer im Header-Wert ist erforderlich. Weitere Informationen zu Bearer-Tokens finden Sie in RFC 6750.
Einen Schlüssel auf IP-Adressen beschränken
Eine IP-Allowlist beschränkt einen API-Schlüssel auf die Adressen, von denen Ihre Anfragen stammen, zum Beispiel die öffentlichen Egress-Adressen Ihrer Server. Meshy lehnt den Schlüssel dann von jeder anderen Adresse ab, sodass ein kopierter Schlüssel deutlich weniger nützlich ist. Ein Schlüssel ohne Allowlist funktioniert von jeder Adresse aus.
Bei den Schlüsseln eines Teams können nur Team-Admins die Allowlist ändern. CLI-Schlüssel haben keine.
Um eine Allowlist festzulegen, gehen Sie wie folgt vor:
- Öffnen Sie auf der Seite „API Keys“ das Menü des Schlüssels und klicken Sie auf Manage IP allowlist.
- Fügen Sie jede Adresse oder jeden Bereich hinzu. Optional: Geben Sie jedem Eintrag einen Namen, zum Beispiel
office NAT. - Optional: Klicken Sie auf Check impact, um zu sehen, wie viele Anfragen des Schlüssels in den letzten 7 Tagen die Liste blockiert hätte.
- Speichern Sie die Liste.
Jeder Eintrag ist eine IPv4- oder IPv6-Adresse, wie 203.0.113.5, oder ein CIDR-Block, wie 203.0.113.0/24. Für die Liste gelten folgende Regeln:
- Ein Schlüssel kann bis zu 50 Einträge haben, und ein Name darf bis zu 60 Zeichen lang sein.
- Ein Eintrag muss eine öffentliche Adresse sein. Meshy lehnt private, Loopback- und Link-Local-Adressen ab, wie
10.0.0.0/8oder127.0.0.1, da von diesen keine Anfrage die API erreicht. Verwenden Sie die öffentliche Adresse, von der Ihr Datenverkehr ausgeht. - Ein Eintrag darf nicht jede Adresse zulassen, wie
0.0.0.0/0. Um jede Adresse zu akzeptieren, entfernen Sie die Allowlist. - Meshy speichert einen CIDR-Block als dessen Netzwerkadresse. Zum Beispiel wird
203.0.113.5/24als203.0.113.0/24gespeichert, was der Bereich ist, den Meshy durchsetzt.
Der Dialog listet außerdem die Adressen auf, die den Schlüssel in den letzten 7 Tagen verwendet haben, sodass Sie sie direkt hinzufügen können. Bei einem stark genutzten Schlüssel stichprobt Meshy die Adressen, sodass die Liste möglicherweise nicht jede einzelne zeigt.
Änderungen gelten ab der nächsten Anfrage, spätestens innerhalb einer Minute. Nachdem Sie eine Allowlist entfernt haben, kann jede Adresse den Schlüssel innerhalb einer Minute wieder verwenden.
Eine Anfrage von einer Adresse außerhalb der Allowlist gibt 403 Forbidden mit dem Fehlercode ip_not_authorized zurück. Die Fehlermeldung nennt die abgelehnte Adresse, sodass Sie sie hinzufügen können, falls sie Ihnen gehört. Eine abgelehnte Anfrage verbraucht keine Credits und zählt nicht zu Ihren Rate Limits.
Sicherheit
Befolgen Sie diese Richtlinien, um Ihre Daten und Anfragen zu schützen, zusammen mit den eigenen Sicherheitspraktiken Ihres Teams.
Transport Layer Security
Meshy verschlüsselt Ihre Daten im Ruhezustand, und die Meshy API verwendet TLS, um Daten während der Übertragung zu verschlüsseln. Alle Anfragen zur und von der API laufen über HTTPS, und eine Anfrage über HTTP erhält 301 Moved Permanently.
Vermeiden Sie HTTP, wenn möglich. Wenn Sie eine Anfrage über HTTP senden müssen, weisen Sie Ihren HTTP-Client an, der Weiterleitung zu HTTPS zu folgen. Die folgenden Beispiele zeigen, wie:
Follow HTTP to HTTPS redirections
# use `-L` to follow HTTP to HTTPS redirections
curl -L https://api.meshy.ai/openapi/v1/balance \
  -H "Authorization: Bearer ${YOUR_API_KEY}"
Weiterleitungen funktionieren nur bei GET-Anfragen. HTTP-Clients senden eine weitergeleitete POST-Anfrage als GET ohne ihren Body erneut, rufen Sie daher zum Erstellen von Tasks immer direkt https:// auf.
Sicherheit von API-Schlüsseln
Nachdem Sie einen API-Schlüssel erstellt haben, zeigt die Developer Platform ihn nicht erneut an. Bewahren Sie ihn an einem sicheren Ort auf, denn jeder, der den Schlüssel besitzt, kann die Meshy API als Sie aufrufen. Auch Meshy-Teammitglieder können einen widerrufenen Schlüssel für Sie weder einsehen noch wiederherstellen.
Wenn Sie vermuten, dass jemand anderes Ihren Schlüssel besitzt, widerrufen Sie ihn auf der Seite „API Keys“. Ein widerrufener Schlüssel funktioniert nicht mehr.
Eine IP-Allowlist macht einen durchgesickerten Schlüssel deutlich weniger nützlich, ersetzt aber nicht den Widerruf des Schlüssels. Wenn ein Schlüssel durchsickert, widerrufen Sie ihn und erstellen Sie einen neuen.
Offenlegung von Sicherheitslücken
Wenn Sie ein Sicherheitsproblem in der Meshy API finden, kontaktieren Sie den Meshy-Support. Meshy schätzt verantwortungsvolle Offenlegung und bemüht sich stets, Ihren Beitrag zu würdigen.